
Authentifikation - Prof. Dr. Norbert Pohlmann
Authentifikation | |
 | Inhaltsverzeichnis Was ist eine Authentifikation?
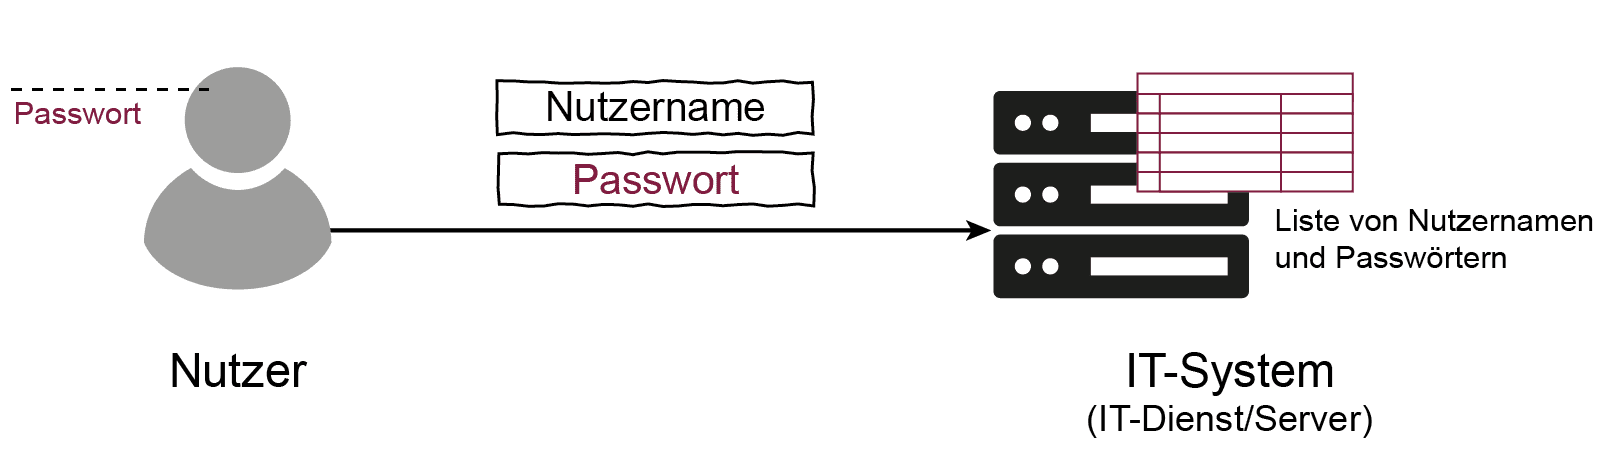
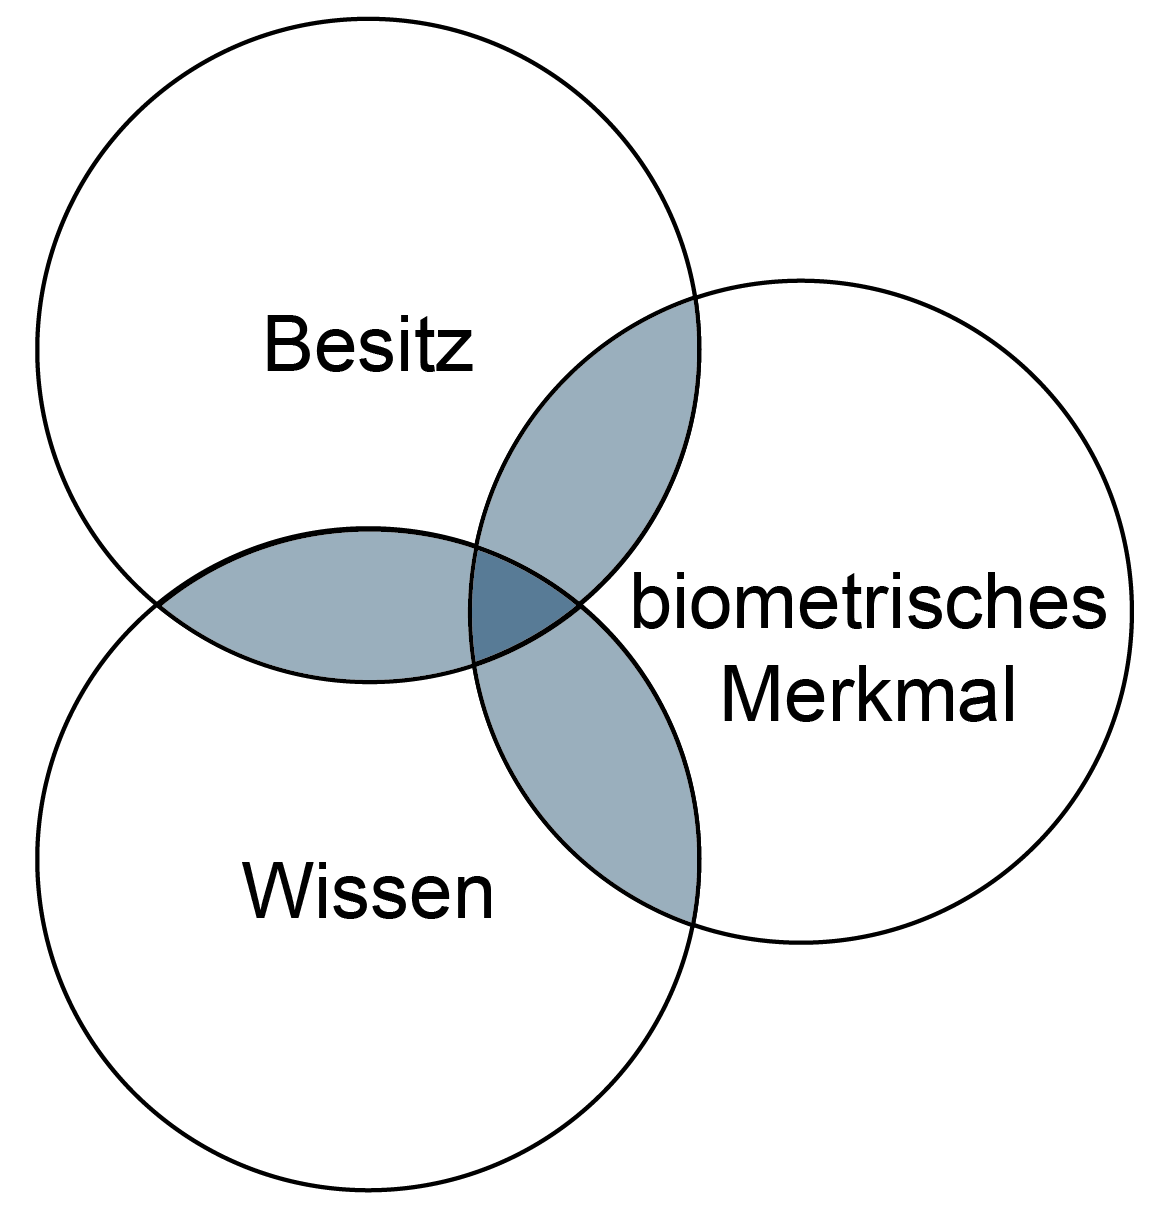
Beispielsweise stellt die Überprüfung des Personalausweises einer Person eine solche Authentifikation in der realen Welt dar. Dabei kann Ein Prüfer mithilfe eines Personalausweises das Aussehen einer Person mit dem Lichtbild vergleichen.  Im Cyber-Raum wird bei der Authentifikation mit der Erbringung eines oder mehrere Nachweise bestätigt, ob es sich um die Person (Nutzer) mit der angegebenen und behaupteten digitalen Identität handelt. Damit wird die Echtheit der digitalen Identität eines Nutzers festgestellt. Klassen von AuthentifizierungsverfahrenMan unterscheidet verschiedene Klassen von Authentifizierungsverfahren danach, wie sie die Echtheit einer digitalen Identität überprüfen. Dabei spielen unterschiedliche Aspekte eine Rolle und die Verantwortlichen müssen diverse Charakteristika berücksichtigen. 1. Wissen:Bei dieser Klasse von Authentifizierungsverfahren wird über einen Nachweis der Kenntnis von Wissen die Echtheit eines Nutzers überprüft. Beispiele von Wissen sind: Passwort, PIN, Antwort auf eine bestimmte Frage (Sicherheitsfrage) usw.
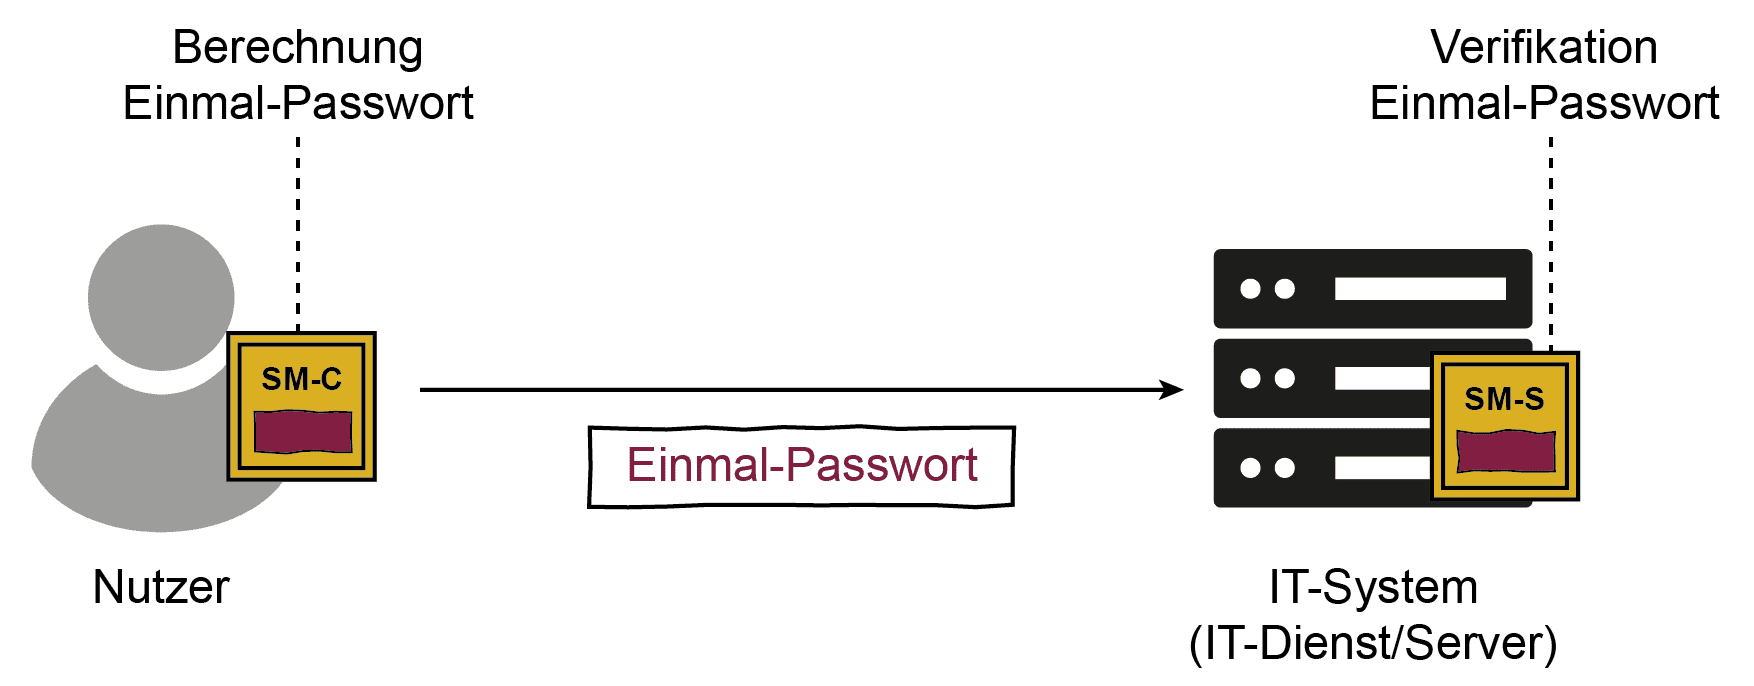
2. Besitz:Verwendung eines Besitztums für das Authentifizierungsverfahren ist eine weitere Klasse. Beispiele für Besitz sind: Neuer Personalausweis, SIM-Karte im Smartphone, Hardware-Sicherheitsmodule (Smartcard, USB-Stick, …) usw. In der Regel wird der Besitz von geheimen Schlüsseln mithilfe von Challenge-Response-Verfahren nachgewiesen, die in den Sicherheitsmodulen sicher gespeichert sind.
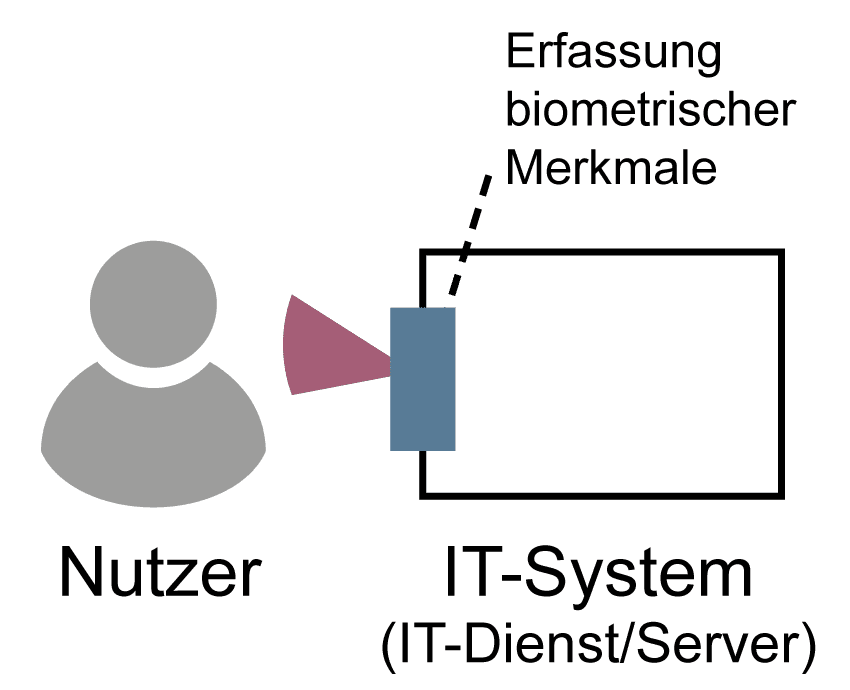
3. Sein:Bei dieser Klasse von Authentifizierungsverfahren muss der Nutzer gegenwärtig sein. Beispiele von Sein sind: Biometrische Merkmale wie Fingerabdruck, Gesichtsgeometrie, Iris, Tippverhalten, DNA usw.
4. Weitere unterstützende Faktoren (Reputation, Standort, Zeit, Technologie):Dazu können noch weitere unterstützende Faktoren für die Beurteilung der Echtheit des Nutzers herangezogen werden. Ebenso zählen beispielweise weitere unterstützende Faktoren: Vergangene Transaktionen des Nutzers (Reputation), verwendete Endgeräte und Software des Nutzers (Technologie), Standort und Zeit des Authentisierungsprozesses. Charakteristika weiterer unterstützender Faktoren:
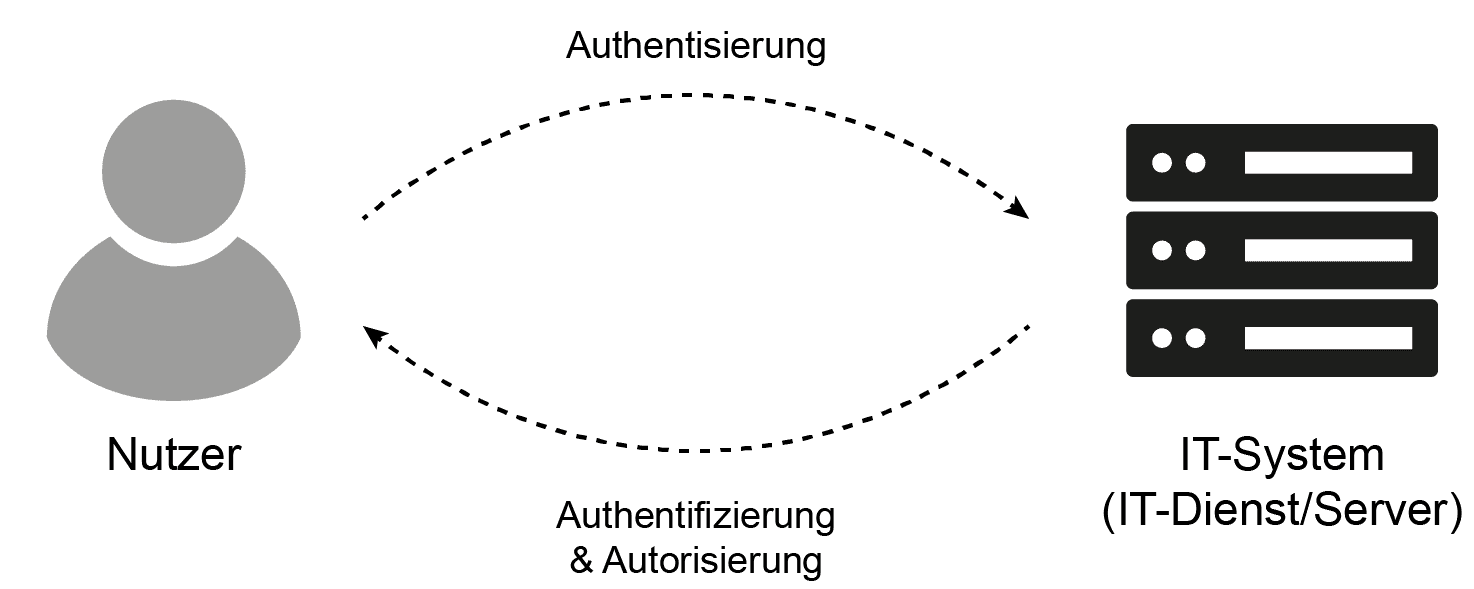
Grundsätzliche Architektur der Identifikation und AuthentifikationIn der Abbildung möchte der Nutzer Zugriff auf ein IT-System (Endgerät, Server, IT-Dienst, Cloud …) erhalten. Dazu setzten sowohl der Nutzer als auch das IT-System verschiedene IT-Sicherheitsfunktionen ein. Diese erbringen unterschiedliche Sicherheitsdienste und ermöglichen dadurch eine sichere Kommunikation zwischen Nutzer und IT-System. Authentisierung (Sichtweise Nutzer): Der Nutzer authentisiert sich gegenüber einem IT-System (Endgerät, Server, IT-Dienst, Cloud, …), indem er einen Nachweis über seine digitale Identität, zum Beispiel den Nutzernamen, erbringt. Authentifizierung (Sichtweise IT-System): Das IT-System (Endgerät, Server, IT-Dienst, Cloud, …) überprüft den Nachweis, um die Echtheit der digitalen Identität eines Nutzers im Rahmen der Authentifizierung festzustellen. Autorisierung (Sichtweise IT-System): Wenn das IT-System die Echtheit der digitalen Identität eines Nutzers erfolgreich verifiziert hat, kann das IT-System (Endgerät, Server, IT-Dienst, Cloud, …) dem Nutzer definierte Rechte einräumen.
Generelle AuthentifikationsverfahrenFür die Authentifizierung der Nutzer durch IT-Systeme sind prinzipielle unterschiedliche Authentifizierungsverfahren möglich. • Passwort-Verfahren
|
| |