

Security Orchestration Automation and Response | |
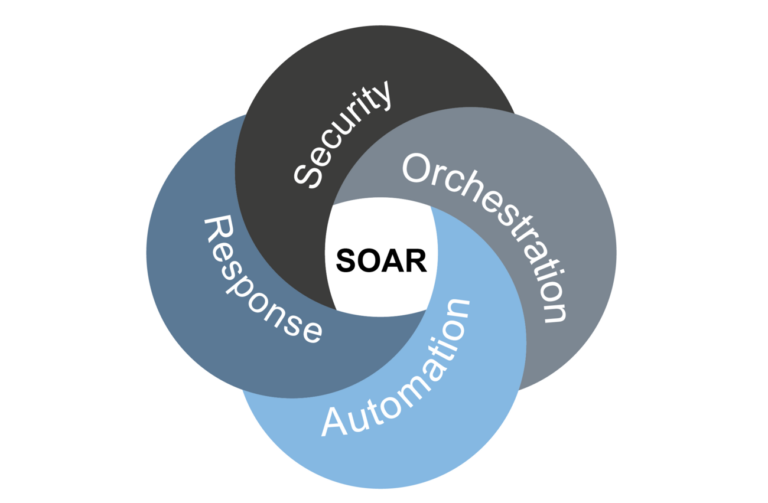 | Inhaltsverzeichnis Was ist Security Orchestration, Automation and Response (SOAR)?Security Orchestration, Automation and Response (SOAR) bezeichnet Technologien, die Sicherheitswerkzeuge miteinander verbinden, wiederkehrende Aufgaben automatisieren und die Reaktion auf Sicherheitsvorfälle standardisieren. Der Begriff stammt aus der IT-Marktforschung und fasst drei zuvor getrennte Produktkategorien zusammen. Das sind Plattformen für die Vorfallsbewältigung (Security Incident Response Platform, SIRP), die Sicherheitsautomatisierung (Security Automation and Orchestration, SAO) und das Management von Bedrohungsinformationen (Threat Intelligence Platform, TIP). Eine normative Definition durch BSI, NIST oder ISO gibt es bislang nicht, BSI und NIST nennen SOAR jedoch explizit in Publikationen. Ergänzend liefert SOAR ein zentrales Fallmanagement. Es dokumentiert Vorfälle lückenlos und strukturiert die Zusammenarbeit im Security Operations Center (SOC). Die drei Bausteine von SOAR im Überblick:
Wie funktioniert eine SOAR-Plattform?Das Herzstück jeder Plattform sind Playbooks. Dies sind digitale Ablaufpläne, die eine Prozedur der Vorfallsbewältigung Schritt für Schritt abbilden und selbstständig abarbeiten. Ein Beispiel zeigt das Zusammenspiel. Meldet das SIEM eine verdächtige Phishing-Mail, reichert das Playbook den Alarm automatisch mit Bedrohungsinformationen an. Anschließend prüft es die Anhänge in einer abgeschotteten Testumgebung, sucht im Unternehmen nach weiteren Empfängern und entfernt die Nachricht aus allen betroffenen Postfächern. Ein manueller Aufwand von mehreren Stunden reduziert sich dadurch auf wenige Minuten. Wie viel Autonomie die Plattform erhält, entscheidet die Konfiguration. Unkritische Schritte laufen vollautomatisch. Eingreifende Maßnahmen wie das Sperren von Konten oder das Isolieren von IT-Systemen lassen sich an eine menschliche Freigabe koppeln. Diese Freigabestufen dienen als entscheidende Kontrollinstanz, um fehlerhafte automatisierte Eingriffe zu verhindern. Den Erfolg messen Organisationen typischerweise an zwei Kennzahlen. Die mittlere Erkennungszeit (Mean Time to Detect, MTTD) gibt an, wie lange ein Angriff unentdeckt bleibt. Die mittlere Reaktionszeit (Mean Time to Respond, MTTR) misst die Spanne bis zur wirksamen Gegenmaßnahme. Beide Werte soll SOAR deutlich senken. Wie arbeiten SOAR und SIEM zusammen?SIEM und SOAR bilden gemeinsam ein leistungsfähiges Gesamtsystem. Ein Security Information and Event Management sammelt Protokolldaten aus der gesamten IT-Landschaft, korreliert sie und erzeugt daraus Alarme. SOAR knüpft direkt an diese Vorarbeit an. Es nimmt die Alarme entgegen, reichert sie an, priorisiert sie und orchestriert anschließend die Reaktion. Vereinfacht gesagt findet das SIEM, während SOAR handelt. Diese Trennung verschwimmt allerdings zunehmend. Moderne SIEM-Plattformen bringen SOAR-Funktionen inzwischen von Haus aus mit, und die Hersteller vermarkten sie als Bestandteil des Kernprodukts. Automatisierung entwickelt sich damit vom eigenständigen Werkzeug zur erwarteten Grundfunktion einer Sicherheitsplattform. Für Unternehmen bedeutet das eine veränderte Beschaffungsfrage. Zunehmend steht die Prüfung an, welche Automatisierungsfähigkeiten die vorhandene Plattform bereits mitbringt. Eine eigene SOAR-Anschaffung rückt damit in den Hintergrund. Die Empfehlungen des US-amerikanischen NIST zur Vorfallsbewältigung nennen SIEM- und SOAR-Werkzeuge ausdrücklich für die fortlaufende Überwachung der Protokolldaten. Wohin entwickelt sich der SOAR-Markt?Die IT-Marktforschung stuft SOAR als eigenständige Produktkategorie inzwischen als auslaufend ein. Die Kategorie verschwindet nach dieser Einschätzung vom Markt, noch bevor sie in der Breite einen produktiven Reifegrad erreicht. Drei Faktoren treiben diese Entwicklung. Der Aufwand für Aufbau und Pflege der Playbooks ist hoch und wird regelmäßig unterschätzt. Der Markt konsolidiert sich durch Übernahmen. Die Kernfunktionen wandern zunehmend in SIEM-, XDR– und Cloud-Sicherheitsprodukte ab. Dies bedeutet jedoch nicht das Ende der Sicherheitsautomatisierung. Die Fähigkeiten leben in diesen integrativen Plattformen weiter. Zudem übernehmen Agenten auf Basis Künstlicher Intelligenz (KI) heute oft Triage- und Anreicherungsaufgaben, die bislang von starren Playbooks erledigt wurden. Sie reagieren flexibler auf unbekannte Situationen als fest verdrahtete Ablaufpläne. Ungeachtet dieser Marktdynamik empfiehlt das Bundesamt für Sicherheit in der Informationstechnik (BSI) den Einsatz von SOAR-Fähigkeiten im SOC weiterhin ausdrücklich. Das BSI begründet dies mit der wachsenden Geschwindigkeit KI-gestützter Angriffe, denen ein rein manueller Betrieb nicht mehr standhalten kann. Vorteile von SOAR, Risiken & HerausforderungenVorteile von SOARSchnellere Reaktion: Automatisierte Playbooks senken die Erkennungs- und Reaktionszeiten erheblich. Der Zeitgewinn entsteht vor allem in der Triage, also dort, wo Analysten sonst jeden Alarm einzeln bewerten. Weniger Alarmmüdigkeit: Die Routine-Triage läuft selbsttätig ab. Analysten konzentrieren sich auf die Vorfälle, die eine echte Bewertung brauchen. Konsistenz und Nachvollziehbarkeit: Standardisierte Abläufe liefern bei jedem Vorfall dieselbe Qualität. Die lückenlose Dokumentation unterstützt zugleich Prüfungen und Compliance-Nachweise.Skalierung ohne Personalaufbau: Das SOC bewältigt dank SOAR ein wachsendes Alarmaufkommen mit unverändertem Team. Gerade bei knappem Fachpersonal ist das oft der ausschlaggebende Grund für die Einführung. Risiken von SOARAutomatisierungsrisiko: Ein fehlerhaftes Playbook kann produktive IT-Systeme beeinträchtigen, etwa durch die versehentliche Isolierung eines Servers. Eingreifende Aktionen gehören deshalb hinter eine Freigabestufe. Falsche Erwartungen: SOAR automatisiert nur, was bereits definiert ist. Unreife Prozesse laufen nach der Einführung zwar schneller ab, gewinnen dadurch jedoch nicht an Qualität. Abhängigkeit von Schnittstellen: Die Automatisierung ruht auf den Schnittstellen der angebundenen Werkzeuge. Ändert ein Hersteller seine Programmierschnittstelle, brechen bestehende Abläufe ohne Vorwarnung. Herausforderungen von SOARPlaybook-Pflege: Playbooks müssen wie Software entwickelt, getestet und laufend gewartet werden. Das Software Engineering Institute der Carnegie Mellon University nennt die vernachlässigte Pflege als häufigsten Grund für gescheiterte Projekte. Integrationsaufwand: Nicht jedes Werkzeug bietet brauchbare Schnittstellen. Der Anbindungsaufwand fällt in heterogenen Umgebungen deutlich höher aus als geplant.Prozessreife herstellen: Vor der Automatisierung müssen die Prozesse der Vorfallsbewältigung dokumentiert und erprobt sein. Ohne diese Vorarbeit skaliert die Automatisierung lediglich bestehende Prozesslücken. 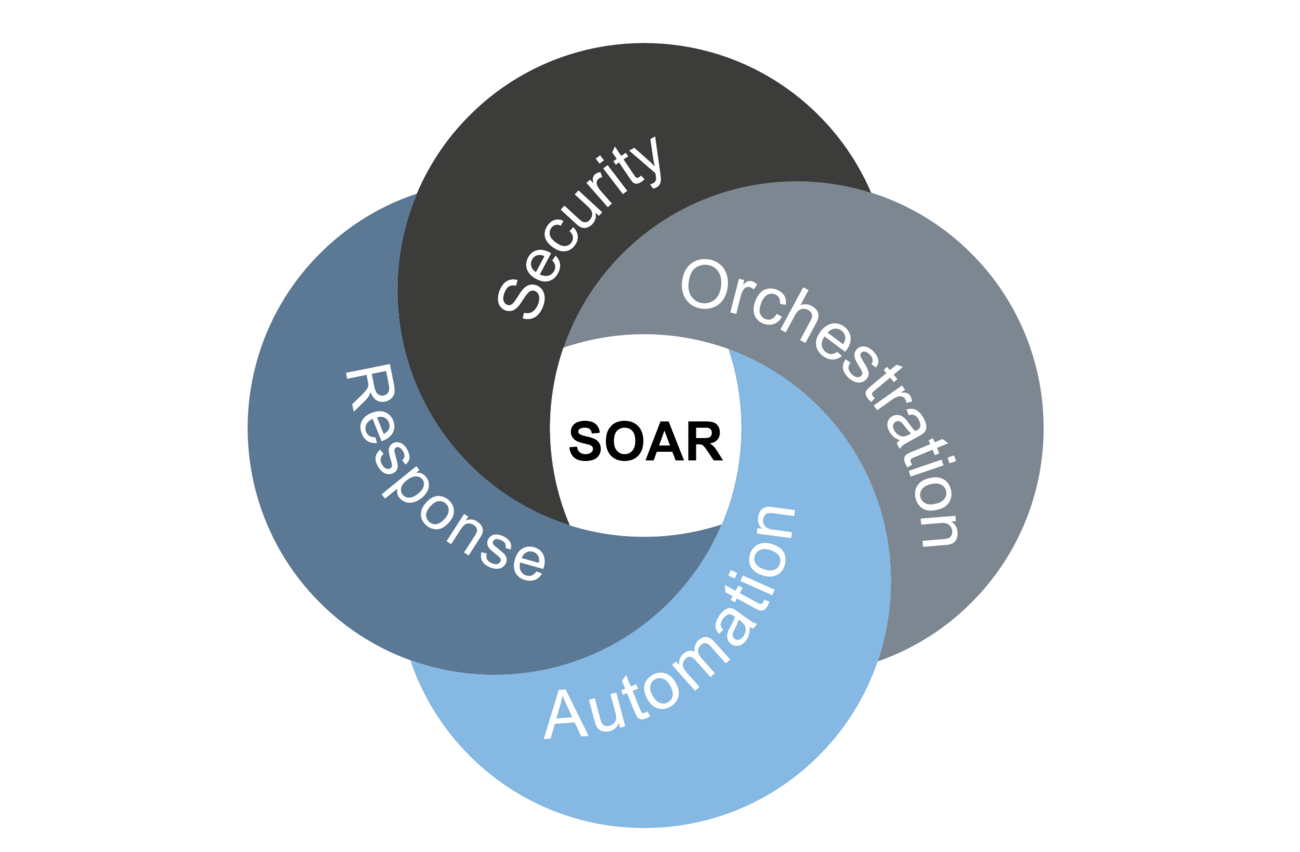 Security Orchestration, Automation and Response: Fragen und AntwortenHäufige Fragen (FAQ)Wofür steht SOAR? SOAR steht für Security Orchestration, Automation and Response, also die Orchestrierung von Sicherheitswerkzeugen, die Automatisierung von Routineaufgaben und die gesteuerte Reaktion auf Vorfälle. Wofür stehen SAO und SIRP? SAO steht für Security Automation and Orchestration, SIRP für Security Incident Response Platform. Beide bezeichnen Produktkategorien, die im Begriff SOAR aufgegangen sind. SAO liefert die Anbindung der Werkzeuge, SIRP das Fallmanagement. Was ist ein Playbook? Ein digitaler Ablaufplan, der die Schritte einer Prozedur der Vorfallsbewältigung automatisiert abarbeitet, von der Anreicherung des Alarms bis zur Eindämmung. Worin unterscheiden sich SOAR und SIEM? Ein SIEM sammelt und korreliert Daten und erzeugt daraus Alarme. SOAR nimmt diese Alarme auf und orchestriert die Reaktion darauf. Gibt es eine offizielle Definition von SOAR? Nein. NIST führt SOAR nur als Abkürzung ohne Definition, BSI, ISO und ENISA definieren den Begriff nicht. Maßgeblich ist die Definition des IT-Marktforschungsunternehmens Gartner aus dem Jahr 2017. Welche Aufgaben automatisiert SOAR typischerweise? Die Anreicherung von Alarmen, Reputationsprüfungen, die Analyse von Phishing-Mails, das Erstellen von Tickets und Benachrichtigungen sowie Eindämmungsschritte wie das Sperren von IP-Adressen. Was bedeuten MTTD und MTTR? Mean Time to Detect und Mean Time to Respond, also die mittlere Zeit bis zur Erkennung beziehungsweise bis zur Reaktion. Beide Kennzahlen soll SOAR senken. Ist SOAR als eigenständiges Produkt am Ende? Als Marktkategorie geht SOAR voraussichtlich in SIEM-, XDR- und KI-Plattformen auf. Die Automatisierungsfähigkeiten selbst bleiben für den Betrieb zentral. Ersetzt SOAR die Analysten im SOC? Nein. SOAR übernimmt die Routinearbeit. Bewertung, Entscheidung und komplexe Untersuchungen bleiben Aufgabe der Analysten. Was kommt nach SOAR? Agenten auf Basis Künstlicher Intelligenz, die Triage und Untersuchung flexibler erledigen als starre Playbooks. Wie startet ein Unternehmen mit SOAR? Mit einem gut dokumentierten Prozess, der oft anfällt, etwa der Phishing-Bearbeitung. Erst wenn dieser Ablauf stabil automatisiert läuft, kommen weitere Playbooks hinzu. Was ist beim Betrieb besonders zu beachten? Eingreifende Aktionen brauchen Freigabestufen, und jedes Playbook benötigt einen Verantwortlichen für die laufende Pflege. Quellenangabe: BSI (Auswirkungen auf die Cybersicherheit von Organisationen durch die Entwicklung im Bereich Künstlicher Intelligenz) NIST (SP 800-61r3, Incident Response Recommendations and Considerations) Splunk (SOAR: Security Orchestration, Automation & Response) SEI/CMU (Benefits and Challenges of SOAR Platforms) Palo Alto Networks (What Is SOAR?) Verwandte Einträge: Security Information and Event Management (SIEM) Künstliche Intelligenz für Cyber-Sicherheit Endpoint Detection and Response (EDR) Extended Detection and Response (XDR) Security Operations Center (SOC) Cyber Threat Intelligence (CTI) Autor: Stand: 26. Oktober 2026 Weitere Informationen zum Begriff “Security Orchestration Automation and Response”:
„Die Vermessung der Unsicherheit – Der neue Cyber-Risiko-Score" „IT-Sicherheit und Künstliche Intelligenz" „Übungsaufgaben und Ergebnisse zum Lehrbuch-Cybersicherheit“ „Bücher im Bereich Cyber Security und IT-Sicherheit zum kostenlosen Download"
„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cybersicherheit)“ „IT-Notfall- Marktplatz IT-Sicherheit“ „IT-Sicherheitstools - Marktplatz IT-Sicherheit“ „Selbstlernangebot - Marktplatz IT-Sicherheit“ „Köpfe der IT-Sicherheit - Marktplatz IT-Sicherheit“ „Vertrauenswürdigkeits-Plattform"
Summary Article Name Security Orchestration, Automation and Response DescriptionSecurity Orchestration, Automation and Response (SOAR) verbindet Sicherheitswerkzeuge, automatisiert wiederkehrende Aufgaben über Playbooks und beschleunigt so die Reaktion auf Sicherheitsvorfälle deutlich. Author Prof. Norbert Pohlmann Publisher Name Institut für Internet-Sicherheit – if(is) Publisher Logo  |
| |