

Firewall-System | |||||||||||||||||
 | Inhaltsverzeichnis Was ist ein Firewall-System?
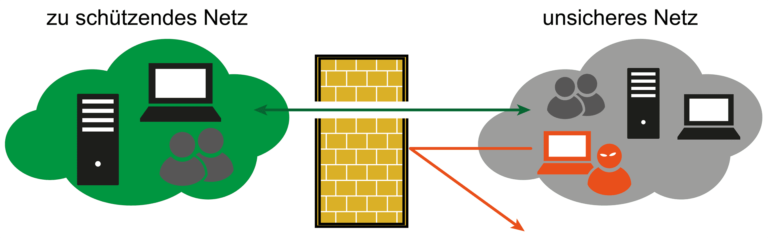
Ein Firewall-System ist ein Cyber-Sicherheitsmechanismus, der zwischen verbundenen Netzen Sicherheitsdomänen mit unterschiedlichem Schutzbedarf schafft. Es wird meist zum Schutz eigener Netze vor Gefahren aus unsicheren Netzen wie dem Internet, aber auch zur Strukturierung eigener Netze in einer Organisation eingesetzt. Mithilfe eines Firewall-Systems kann der Übergang zwischen einem unsicheren und einem zu schützenden Netz sicherer gestaltet werden.  Aufgaben von Firewall-SystemenDie allgemeinen möglichen Aufgaben eines Firewall-Systems werden im Folgenden benannt und definiert: Zugangskontrolle auf der Netzwerkebene Firewall-Typen: technische Merkmale im Vergleich
Firewall-Typen im Vergleich: Paketfilter, Stateful Inspection, Application-Layer und NGFWFirewall-Systeme lassen sich nach ihrer Inspektionstiefe in vier Haupttypen klassifizieren. Paketfilter prüfen Pakete zustandslos auf OSI-Layer 3/4. Stateful-Inspection-Firewalls verfolgen Verbindungszustände und erkennen zusammengehörige Pakete. Application-Layer-Firewalls (Proxy-Firewalls) analysieren Protokollinhalte auf Layer 7. Next-Generation Firewalls (NGFW) vereinen alle Methoden mit Deep Packet Inspection, Intrusion Prevention und Anwendungserkennung in einem System. Next-Generation Firewall (NGFW): Merkmale und EinsatzszenarienEine Next-Generation Firewall erweitert klassische Firewall-Funktionen um: (1) Deep Packet Inspection (DPI) zur Analyse von Nutzdaten, (2) Intrusion Prevention System (IPS) zur aktiven Angriffserkennung und -abwehr, (3) Anwendungsidentifikation unabhängig von Port und Protokoll, (4) SSL/TLS-Inspektion verschlüsselter Verbindungen sowie (5) Benutzeridentitäts-basierte Richtlinien. Typische Einsatzszenarien: Rechenzentrums-Perimeter, Cloud-Übergänge und Zero-Trust-Netzwerksegmentierung. Firewall konfigurieren: Grundprinzipien und Best PracticesBei der Konfiguration eines Firewall-Systems gelten folgende Grundprinzipien: Default Deny (alles blockieren, was nicht explizit erlaubt ist), Least Privilege (nur notwendige Ports und Protokolle freigeben), Regelreihenfolge (spezifische Regeln vor allgemeinen), Logging aller verworfenen Pakete für forensische Auswertung sowie regelmäßige Regelreviews zur Entfernung veralteter Einträge. Abgrenzung: Firewall vs. Proxy vs. IDS/IPS vs. WAFVerwandte Sicherheitstechnologien unterscheiden sich in Funktion und Einsatzbereich: Ein Proxy vermittelt auf Anwendungsebene und verbirgt interne Adressen. Ein IDS/IPS erkennt und verhindert Angriffsmuster im Datenverkehr, ohne primär zu filtern. Eine Web Application Firewall (WAF) schützt spezifisch HTTP/HTTPS-Anwendungen vor Angriffen wie SQL-Injection und XSS auf Layer 7. Firewall-Systeme bilden die Basis-Perimeter-Kontrolle, während die anderen Systeme ergänzende Schutzschichten darstellen. Häufige Fragen zum Firewall-SystemWas ist der Unterschied zwischen einer Firewall und einem IDS?Eine Firewall kontrolliert und filtert den Netzwerkverkehr anhand vordefinierter Regeln und blockiert unerwünschte Verbindungen aktiv. Ein Intrusion Detection System (IDS) hingegen überwacht den Netzwerkverkehr passiv auf Anzeichen von Angriffen oder Richtlinienverstößen und erzeugt Alarme, greift aber selbst nicht in den Datenfluss ein. Beide Systeme ergänzen sich in einer mehrschichtigen Sicherheitsarchitektur. Welche Firewall-Typen gibt es?Es gibt vier wesentliche Firewall-Typen: (1) Paketfilter-Firewalls arbeiten auf OSI-Layer 3/4 und prüfen Quell-/Ziel-IP und Ports. (2) Stateful-Inspection-Firewalls verfolgen den Verbindungszustand und erkennen zusammengehörige Pakete. (3) Application-Layer-Firewalls (Proxy-Firewalls) analysieren den Inhalt auf OSI-Layer 7. (4) Next-Generation Firewalls (NGFW) kombinieren alle vorherigen Methoden mit Deep Packet Inspection, Intrusion Prevention und Anwendungserkennung. Wie funktioniert ein Paketfilter?Ein Paketfilter arbeitet auf den OSI-Schichten 3 (Netzwerk) und 4 (Transport). Er prüft jedes eingehende und ausgehende Datenpaket anhand einer Regelliste (ACL – Access Control List) auf Quell-IP-Adresse, Ziel-IP-Adresse, Quell- und Zielport sowie verwendetes Protokoll (TCP/UDP/ICMP). Pakete, die keiner Erlaubnisregel entsprechen, werden verworfen. Paketfilter sind schnell, bieten aber keinen Schutz gegen Angriffe auf Anwendungsebene. Was ist der Unterschied zwischen einer Firewall und einem Proxy?Eine Firewall filtert Netzwerkpakete auf Basis von Regeln und trennt Netzwerksegmente. Ein Proxy agiert als Vermittler auf Anwendungsebene (OSI-Layer 7): Er baut im Namen des Clients eine eigene Verbindung zum Zielserver auf, verbirgt so die interne Netzwerkstruktur und kann Inhalte cachen oder filtern. Application-Layer-Firewalls kombinieren beide Funktionen und werden daher auch als Proxy-Firewalls bezeichnet.
„Möglichkeiten und Grenzen von Firewall-Systemen (II)“ „Kosten und Nutzen von Firewall-Systemen“ „Personal Firewall – Sicherheitsmechanismen für PC gegen Internet-Bedrohungen“ „Internet-Frühwarnsysteme: Strukturen und Techniken“ „Übungsaufgaben und Ergebnisse zum Lehrbuch Cyber-Sicherheit“ „Bücher im Bereich Cyber-Sicherheit und IT-Sicherheit zum kostenlosen Download“
„Security: Kann es Sicherheit im Netz geben?“ „Cyber-Sicherheit vor dem Hintergrund von Krisensituationen“
„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“ „Marktplatz IT-Sicherheit: IT-Notfall“ „Marktplatz IT-Sicherheit: IT-Sicherheitstools“ „Marktplatz IT-Sicherheit: Selbstlernangebot“ „Marktplatz IT-Sicherheit: Köpfe der IT-Sicherheit“ „Vertrauenswürdigkeits-Plattform“ Zurück zur Übersicht Summary Article Name Firewall-System DescriptionEin Firewall-System sichert und kontrolliert den Übergang von einem zu schützenden Netz zu einem unsicheren Netz. Ein Firewall-System lässt erlaubte Kommunikation durch und blockiert nicht gewünschte. Dadurch schafft es Sicherheitsdomänen mit unterschiedlichem Schutzbedarf. Author Prof. Norbert Pohlmann Publisher Name Institut für Internet-Sicherheit – if(is) Publisher Logo  | ||||||||||||||||
|