slider

DANE – DNS-based Authentication of Named Entities

DANE-Symbol

Was ist ein DNS-based Authentication of Named Entities (DANE)?


DANE steht für DNS-based Authentication of Named Entities und ist ein Sicherheitsverfahren, das dazu dient, den Datenverkehr auf der Transport-Ebene besonders zu schützen (RFC 7671). Das Sicherheitsverfahren erweitert die verbreitete Transportwegverschlüsselung SSL/TLS in der Weise, dass die verwendeten Zertifikate nicht unbemerkt durch Angreifer ausgewechselt werden können, z.B. für einen Man-in-the-Middle-Angriff (MITM)-Angriff. DANE erhöht so die IT-Sicherheit beim verschlüsselten Transport von E-Mails und beim Zugriff auf Webseiten.

Dazu werden X.509-Zertifikate mit DNS-Record verknüpft und per DNS-Security Extensions (DNSSEC) gesichert. DANE kann außerdem von Domäneninhabern dazu genutzt werden, eigene Zertifikate auszustellen, ohne bestehende Zertifizierungsstelle zu nutzen.

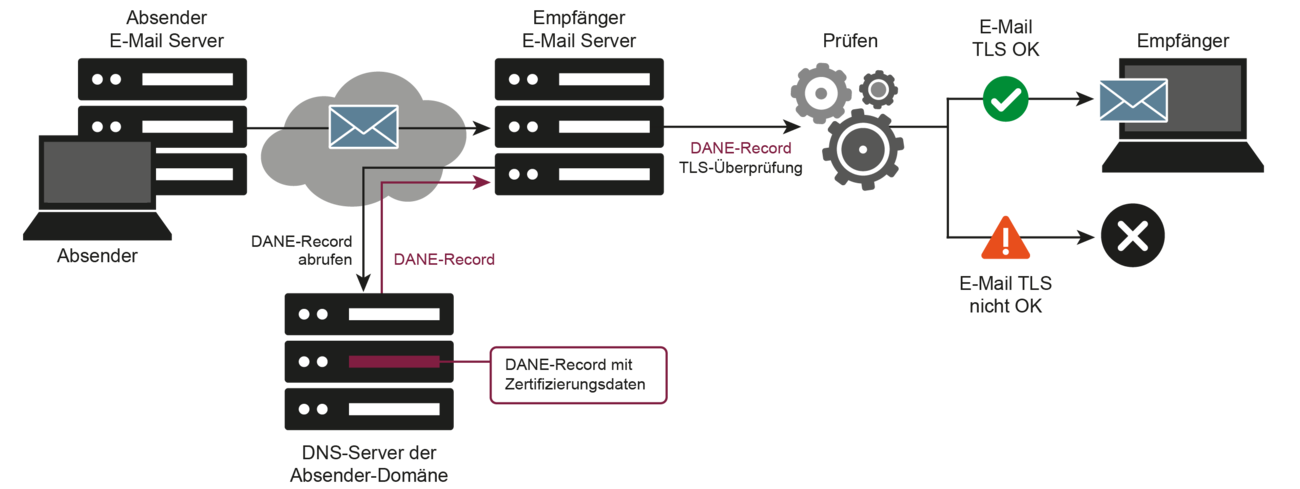
DNS-based Authentication of Named Entities (DANE)
Abbildung: DNS-based Authentication of Named Entities (DANE) © Copyright-Vermerk


DANE baut auf DNSSEC auf

DANE benutzt sogenannte TLSA-Einträge (RFC 7671) in der Zone im DNS, um Vertrauen in TLS-Zertifikate zu gewährleisten. Dazu muss man der DNS-Antwort vertrauen. Diese Aufgabe wird mit DNSSEC umgesetzt. Man signiert die DNS-Records oder DNS-Antworten und kann daher deren Verifizierbarkeit gewährleisten. Durch Überprüfung der zugehörigen Signatur wird überprüft, ob ein angefragter DNS-Record von seinem autorisierenden Nameserver für die entsprechende Domäne stammt und unterwegs nicht manipuliert wurde.

So bietet DANE eine vom Zertifikatsvertrauen unabhängige Überprüfung der Authentizität des Servers, mit dem eine TLS-Verbindung aufgebaut werden soll.

DANE-Symbol
Abbildung: DANE – © Copyright-Vermerk


Weitere Informationen zum Begriff “DNS-based Authentication of Named Entities (DANE)”:


„Ohne Vertrauen geht es nicht – Kriterien für das Vertrauen von Anwenderunternehmen in Hersteller und deren IT-Sicherheitslösungen“

„Maßnahmen zur Vermeidung von Überberechtigungen – Wie Unternehmen die Angriffsflächen reduzieren können“

„Wie Datenräume helfen, neue Geschäftsmodelle zu entwickeln – Sicher, vertrauenswürdig und dezentral“

„Chancen und Risiken von ChatGPT – Vom angemessenen Umgang mit künstlicher Sprachintelligenz“

„Cybersicherheit, IT-Sicherheit und Informationssicherheit – Definition und Abgrenzung“

„Angriffe auf die Künstliche Intelligenz – Bedrohungen und Schutzmaßnahmen“

„Kontextsensitive CAPTCHAS im Online-Banking“


„Lehrbuch Cyber-Sicherheit“

„Übungsaufgaben und Ergebnisse zum Lehrbuch Cyber-Sicherheit“

„Bücher im Bereich Cyber-Sicherheit und IT-Sicherheit zum kostenlosen Download“


„Vorlesungen zum Lehrbuch Cyber-Sicherheit“


„Die Notwendigkeit von neuen IT Sicherheitskonzepten – Zero Trust“

„Zero Trust: Allheilmittel oder fauler Zauber?“

„IT-Sicherheitsvorfälle“


„Forschungsinstitut für Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“

„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“

„Marktplatz IT-Sicherheit“

„Marktplatz IT-Sicherheit: IT-Notfall“

„Marktplatz IT-Sicherheit: IT-Sicherheitstools“

„Marktplatz IT-Sicherheit: Selbstlernangebot“

„Marktplatz IT-Sicherheit: Köpfe der IT-Sicherheit“

„Vertrauenswürdigkeits-Plattform“


Zurück zur Übersicht


Summary
DNS-based Authentication of Named Entities (DANE)
Article Name
DNS-based Authentication of Named Entities (DANE)
Description
Das Sicherheitsverfahren DANE erweitert die verbreitete Transportwegverschlüsselung SSL/TLS dahingehend, dass die verwendeten Zertifikate nicht unbemerkt ausgewechselt werden können, und erhöht damit die IT-Sicherheit von E-Mails und beim Zugriff auf Webseiten.
Author
Publisher Name
Institut für Internet-Sicherheit – if(is)
Publisher Logo
DANE-Symbol