slider

Man-in-the-Middle-Angriff (MITM)

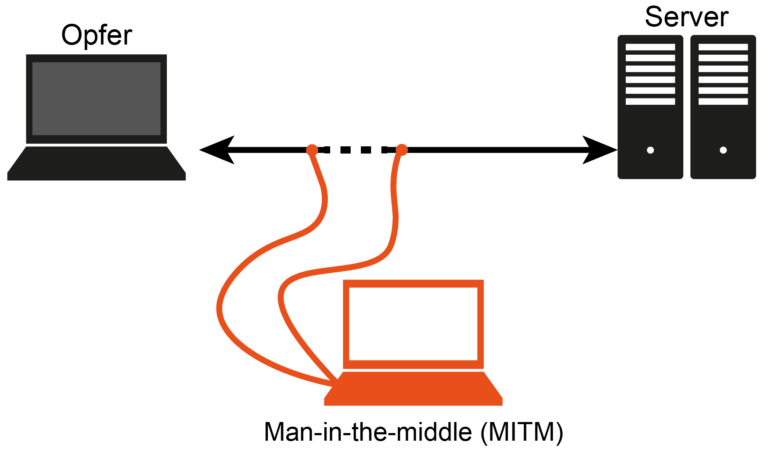
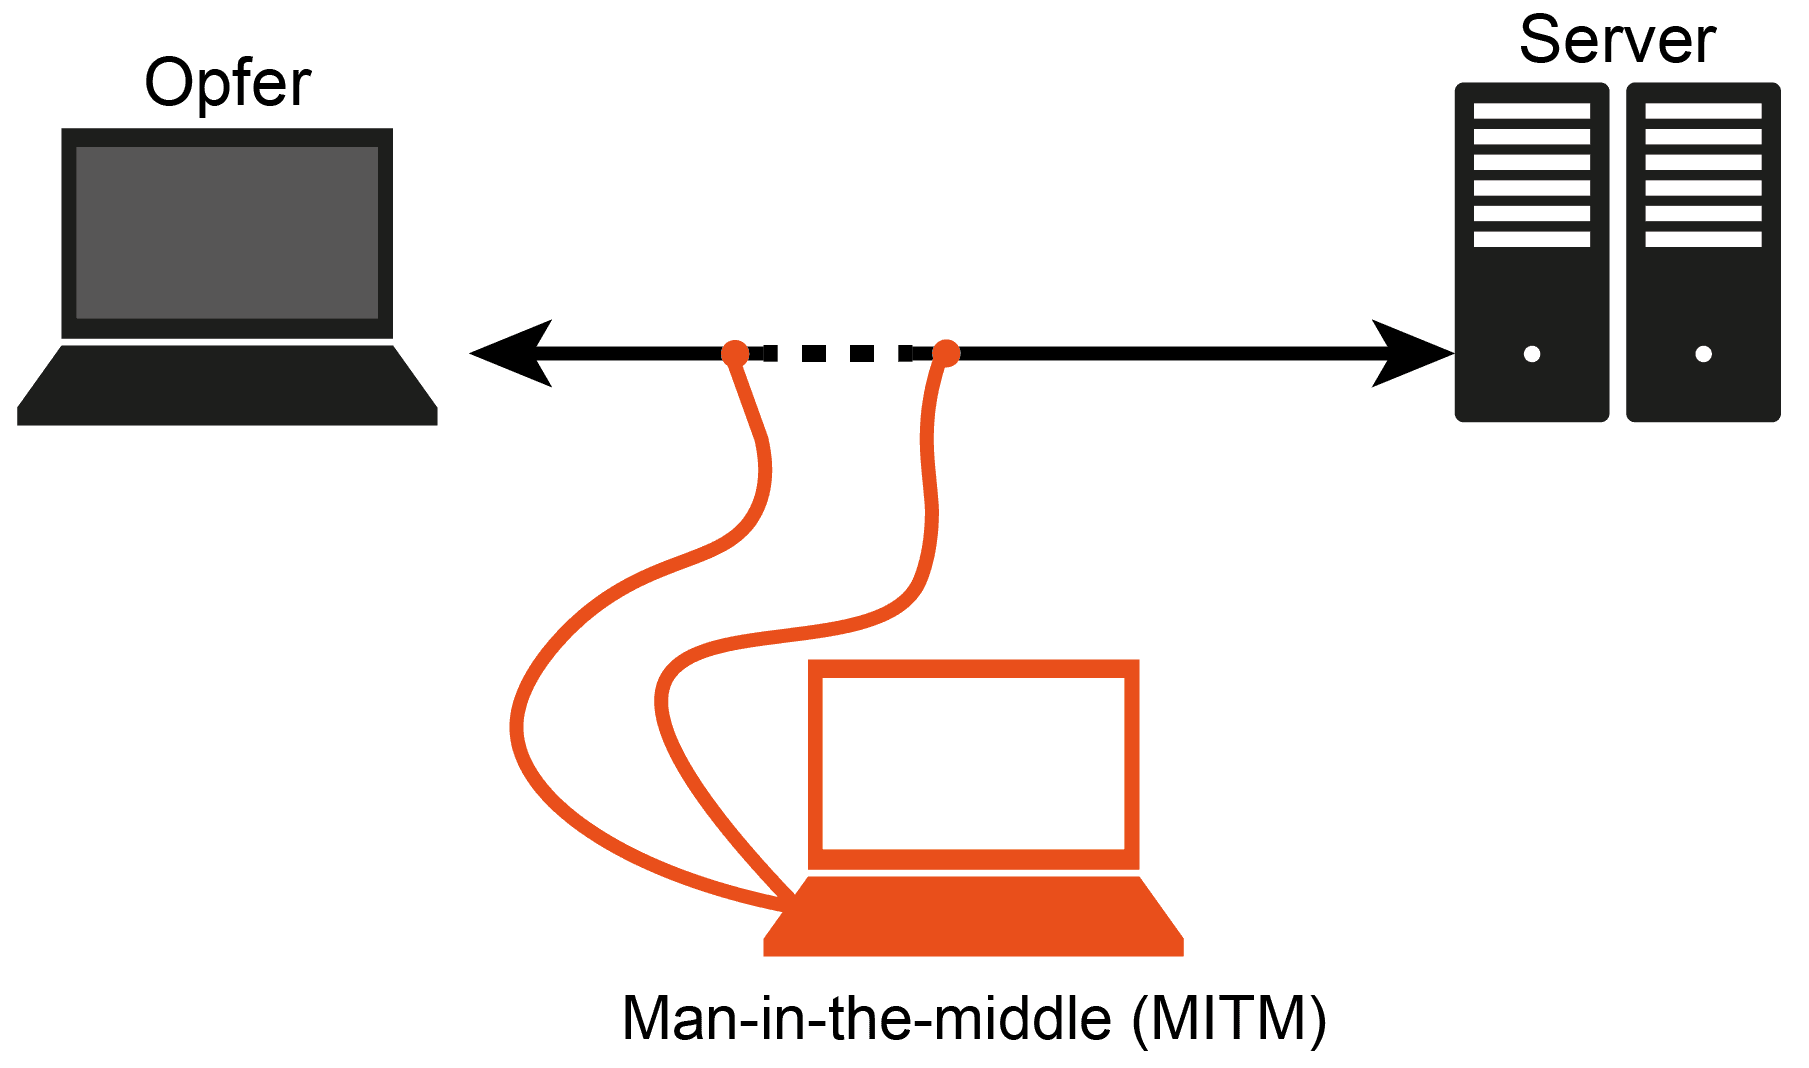
Man-in-the-Middle-Angriff (MITM) als Übersichtsbild

Was ist ein Man-in-the-Middle-Angriff?


In der Cyber-Sicherheit ist ein Man-in-the-Middle-Angriff (MITM) eine aktive Angriffsmethode, bei der sich ein Angreifer heimlich – physisch oder logisch – in die Kommunikation zwischen mindestens zwei Parteien einschleust. Das Ziel ist, Daten lesen oder manipulieren zu können.

Man-in-the-Middle-Angriff (MITM) als Übersichtsbild
Abbildung: Man-in-the-Middle-Angriff (MITM) – © Copyright-Vermerk


Die Parteien nehmen dabei an, dass sie direkt und vertraulich miteinander kommunizieren, weil sich der Angreifer jeweils als das wahrgenommene Gegenüber beider Parteien ausgibt.

In Bezug auf Identitätsdiebstahl werden Man-in-the-Middle-Angriffe heute häufig mittels Malware durchgeführt, um die Eingabefelder (zum Beispiel Überweisungsempfänger und -betrag beim Online-Banking) auf dem IT-System des Opfers (im Browser umgesetzt: Man-in-the-Browser) zu manipulieren, bevor sie verschlüsselt an die Bank gesendet werden.

Alternativ kann mittels verschiedener Angriffsmethoden (Phishing …) eine verschlüsselte Kommunikationsverbindung über einen Proxy-Server umgeleitet und aufgebrochen werden, auf dem die Daten dann unverschlüsselt vorliegen, um dann von dem Angreifer gelesen und manipuliert werden.

Ein Man-in-the-Middle-Angriff in der Kommunikation kann dadurch verhindert werden, dass die Kommunikation verschlüsselt und integritätsgesichert umgesetzt wird. Zum Beispiel mit TLS/SSL-Verschlüsselung oder IPSec-Verschlüsseung.


Weitere Informationen zum Begriff “Man-in-the-Middle-Angriff (MITM)”:


„DNS over HTTPS (DoH) – Schutz der Privatsphäre und Sicherheit auf Protokollebene“

„Angriffe auf die Künstliche Intelligenz – Bedrohungen und Schutzmaßnahmen“

„Von überall her – Internetdienste vor DDoS-Angriffen schützen“

„Supply Chain Security – Wie sich Lieferketten vor Angriffen schützen lassen“

„Distributed Denial of Service Attacks (DDoS) – Wie robust sind unsere Dienste im Internet?“

„Die Kunst des weißen Hackens – Ziele, Methoden und Praxis bei Penetrationstests“


„Lehrbuch Cyber-Sicherheit“

„Übungsaufgaben und Ergebnisse zum Lehrbuch Cyber-Sicherheit“

„Bücher im Bereich Cyber-Sicherheit und IT-Sicherheit zum kostenlosen Download“


„Vorlesungen zum Lehrbuch Cyber-Sicherheit“


„Ohne geht es nicht mehr – Identity and Access Management standardisiert umsetzen“

„Internet Security Survey 2023“

„Cyber-Sicherheitsstrategien zur Reduzierung der Risiken für Unternehmen“

„Cloud security made for the EU: Securing data and applications“


„Forschungsinstitut für Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“

„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“

„Marktplatz IT-Sicherheit“

„Marktplatz IT-Sicherheit: IT-Notfall“

„Marktplatz IT-Sicherheit: IT-Sicherheitstools“

„Marktplatz IT-Sicherheit: Selbstlernangebot“

„Marktplatz IT-Sicherheit: Köpfe der IT-Sicherheit“

„Vertrauenswürdigkeits-Plattform“


Zurück zur Übersicht


Summary
Man-in-the-Middle-Angriff (MITM)
Article Name
Man-in-the-Middle-Angriff (MITM)
Description
Man-in-the-Middle-Angriff ist eine aktive Angriffsmethode, bei der sich ein Angreifer in die Kommunikation einschleust, um Daten lesen oder manipulieren zu können. Die Parteien nehmen dabei an, dass sie direkt und vertraulich miteinander kommunizieren.
Author
Publisher Name
Institut für Internet-Sicherheit – if(is)
Publisher Logo
Man-in-the-Middle-Angriff (MITM) als Übersichtsbild