

DomainKeys Identified Mail (DKIM) | |
 | Inhaltsverzeichnis Was ist eine DomainKeys Identified Mail (DKIM)?
Die Entwickler konzipieren DKIM, um bei der Eindämmung unerwünschter E-Mails wie Spam oder Phishing zu helfen sowie vor E-Mail-Spoofing zu schützen. Außerdem erkennt DKIM Manipulationen von E-Mails. DKIM besteht aus zwei Teilen: dem DKIM-Record, den der Administrator im Domain Name System (DNS) für die Domain speichert, sowie dem DKIM-Header, den der Absender-E-Mail-Server allen E-Mails von der Domain hinzugefügt. DKIM verwendet digitale Signaturverfahren auf der Grundlage der Public Key-Kryptographie. Dafür werden ein Paar kryptografischer Schlüssel für die jeweilige Domäne generiert und verwendet: ein privater DKIM-Schlüssel für den Absender, um Nachrichten zu signieren und ein öffentlicher DKIM-Schlüssel für den Empfänger, um Signaturen zu überprüfen. Damit das möglich ist, wird der öffentliche DKIM-Schlüssel in dem DNS-Server der entsprechenden Domaine durch den DKIM-Record der Öffentlichkeit authentisch verfügbar gemacht. Wenn der Absender eine E-Mail versenden möchte, wird zunächst mithilfe einer Hashwert-Funktion über den Inhalt der E-Mail und Teilen des Headers ein Hash-Wert berechnet. Anschließend wird der für die Berechnung des Hash-Wertes verwendeten Header-Felder in dem DKIM-Header angegeben. Danach signiert der Absender-E-Mail-Server den Hash-Wert dann mit dem privaten DKIM-Schlüssel. Alle von dieser Domain gesendeten E-Mails bekommen zusätzlich einen DKIM-Header, indem die entsprechende digitale Signatur und weitere notwendige Informationen enthalten sind. Prüfung der DKIM-SignaturDie Empfänger-E-Mail-Server können den DKIM-Record im entsprechenden DNS-Server abrufen und mit dem dort enthaltenden öffentlichen DKIM-Schlüssel überprüfen, ob die Signatur OK ist. Mithilfe von DKIM kann überprüft werden, ob eine E-Mail tatsächlich vom Eigentümer der angegebenen Domain und dessen Absender-E-Mail-Server versendet wurde und ob die E-Mail während des Transports verändert wurde. Falls nicht kann die E-Mail gelöscht oder in einem Quarantäne-Ordner verschoben werden. 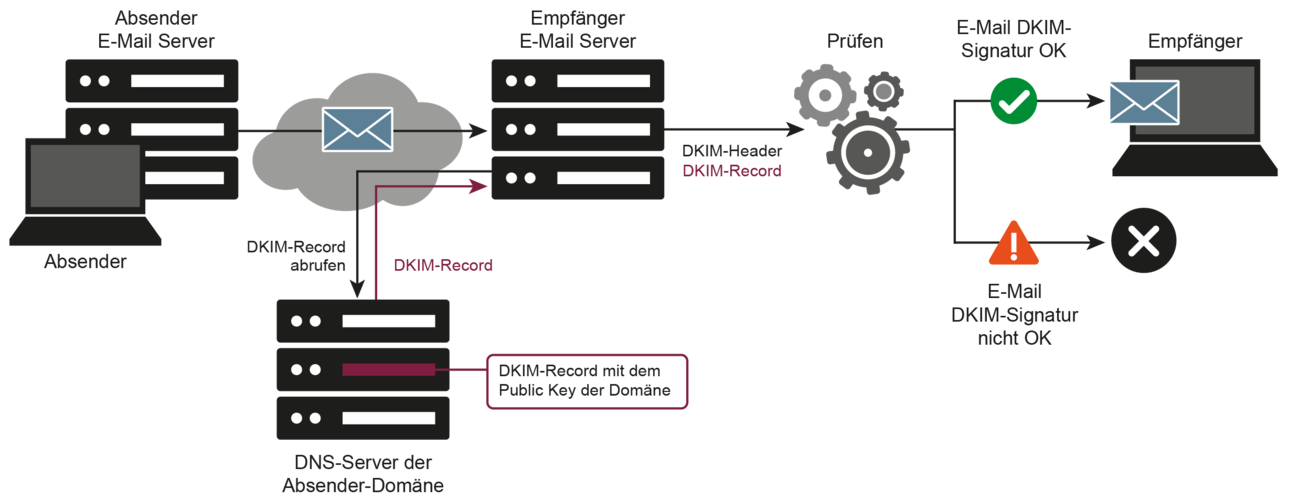 Ablauf des E-Mail-Versandts bei der Nutzung von DKIMBeim E-Mail-Versand:
Beim E-Mail-Empfang:
Die DKIM-Signatur stellt somit zwei Dinge sicher:
Welche Vorteile bietet die Implementierung von DKIM?
Der Unterschied zwischen DKIM und S/MIMEIm Unterschied zu den kryptographischen Signaturen, die mithilfe von S/MIME durch auf der Benutzerebene durch Menschen erstellt werden, sieht der Empfänger einer E-Mail die DKIM-Signatur nicht. Es ist Infrastruktur-Sicherheitsverfahren, das von den E-Mail-Servern eigenständig umgesetzt wird. Aber durch die Anzeige des Headers kann aber die DKIM-Signatur angesehen werden. DKIM autorisiert die Organisation (Domäne) des Senders und S/MIME signiert und verschlüsselt Benutzer individuell. Weitere Informationen zum Begriff “DomainKeys Identified Mail (DKIM)”:„Warum auf lange Sicht IT die OT managen muss – Unterschiedliche Schutzziele unter einem Dach“ „A Large-Scale Study of Cookie Banner Interaction Tools and Their Impact on Users’ Privacy“ „Angriffe auf die Künstliche Intelligenz – Bedrohungen und Schutzmaßnahmen“ „Artikel Confidential Computing – IT-Sicherheit und Datenschutz in der Cloud“ „Modern Endpoint Security – Mehr Schutz vor Angriffen“ „Die Notwendigkeit von neuen IT-Sicherheitskonzepten“ „Übungsaufgaben und Ergebnisse zum Lehrbuch Cyber-Sicherheit“ „Bücher im Bereich Cyber-Sicherheit und IT-Sicherheit zum kostenlosen Download“
„Cyber-Sicherheit braucht Künstliche Intelligenz“ „Cyber-Sicherheit – Lage und Strategien“ „Internet Security Survey 2024“
„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“ „Marktplatz IT-Sicherheit: IT-Notfall“ „Marktplatz IT-Sicherheit: IT-Sicherheitstools“ „Marktplatz IT-Sicherheit: Selbstlernangebot“ „Marktplatz IT-Sicherheit: Köpfe der IT-Sicherheit“ „Vertrauenswürdigkeits-Plattform“ Zurück zur Übersicht Summary Article Name DomainKeys Identified Mail (DKIM) DescriptionDKIM ist ein Sicherheitsverfahren auf der Domänen-Ebene, mit der die Integrität des Inhaltes der E-Mail und die Authentizität des Absenders überprüft werden kann. DKIM fügt E-Mails eine digitale Signatur hinzu, die der Domaine der Absender-E-Mail-Adresse zugeordnet ist. Author Prof. Norbert Pohlmann Publisher Name Institut für Internet-Sicherheit – if(is) Publisher Logo  |
| |