

Multifaktor Authentifizierung | |||||||||||||
 | Inhaltsverzeichnis Was ist eine Multifaktor Authentifizierung?
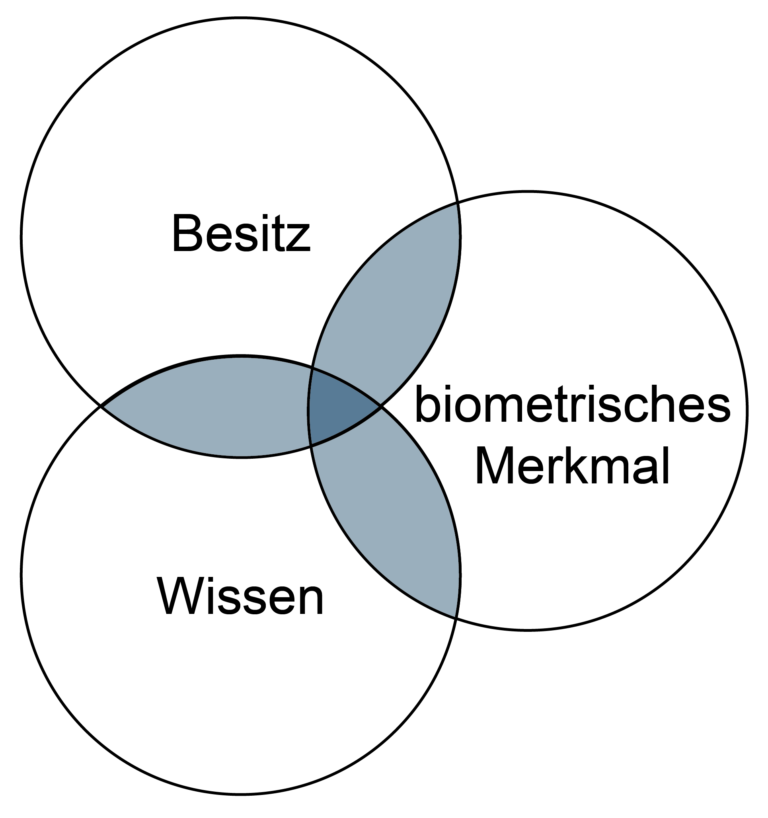
Multifaktor-Authentifizierung (MFA): Sicherheitsverfahren, das die digitale Identität eines Nutzers durch die Kombination von mindestens zwei unabhängigen Authentifizierungsfaktoren aus verschiedenen Klassen – Wissen, Besitz und Inhärenz – verifiziert, um einen höheren Schutz als bei Einzelfaktor-Authentifizierung zu erreichen. 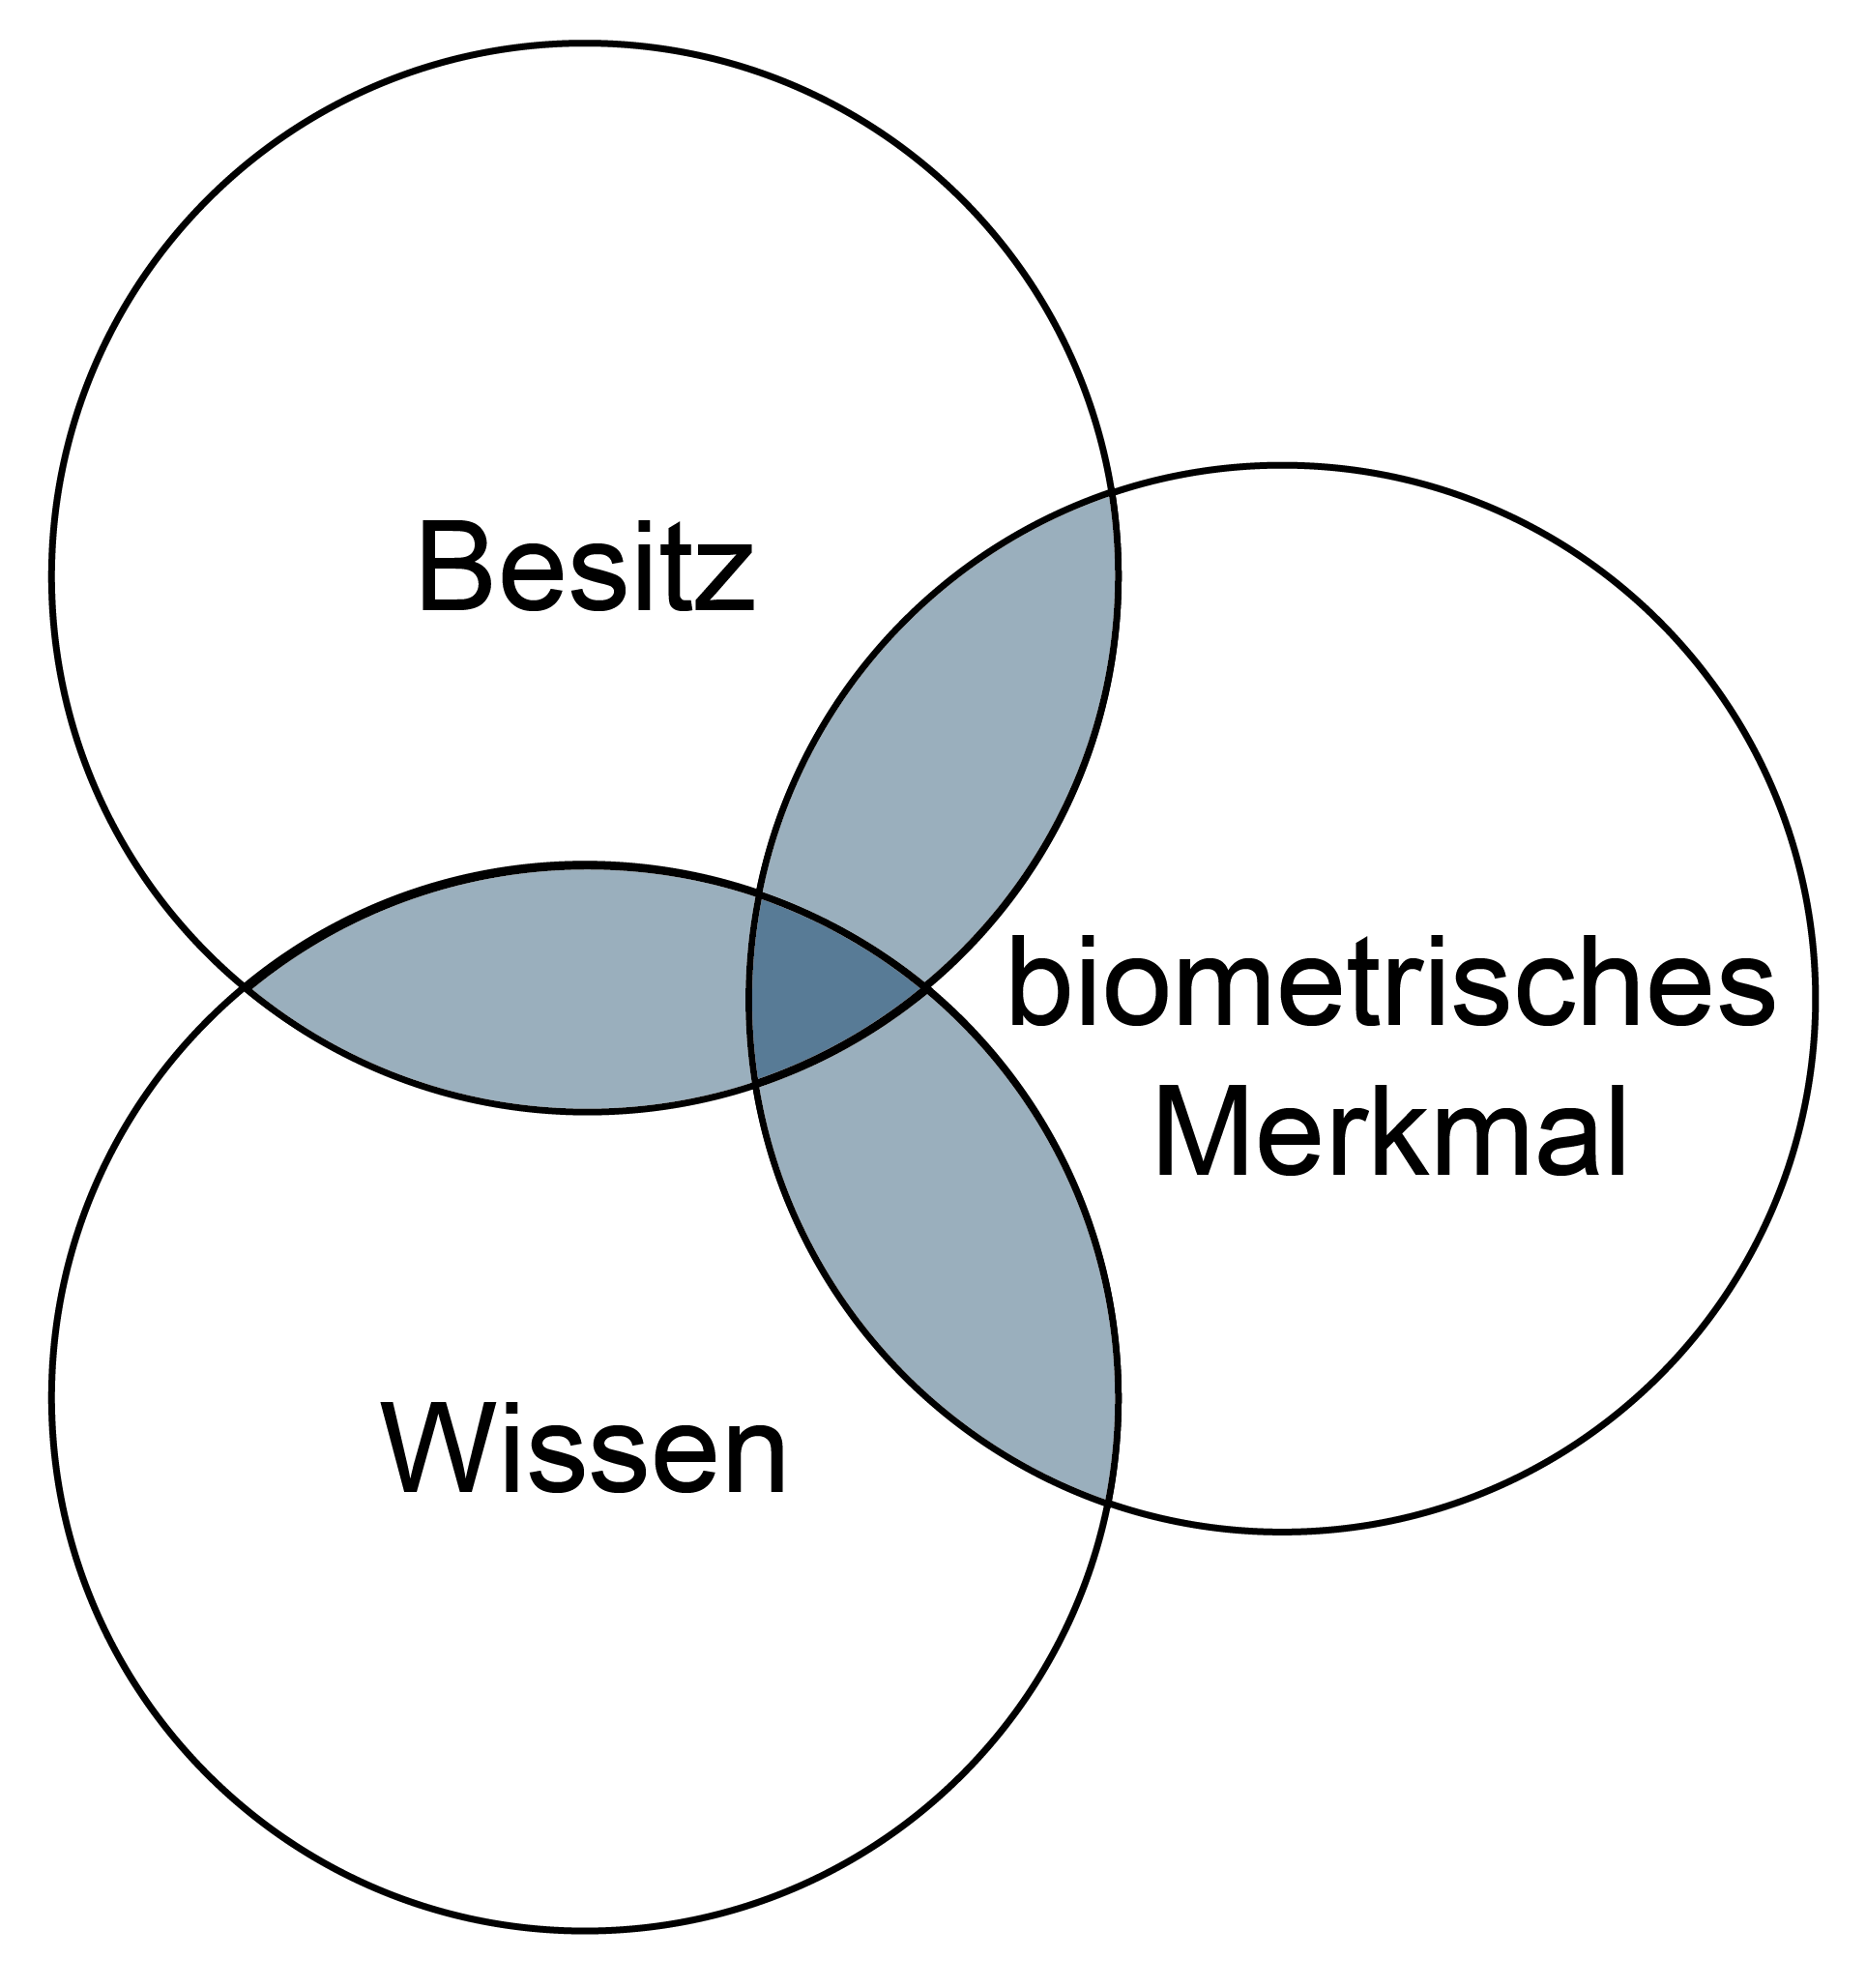 Zweifaktor Authentifizierung (2FA)Bei einer Zweifaktor Authentifizierung werden zwei unterschiedliche und unabhängige Faktoren für den Nachweis der Echtheit der digitalen Identität herangezogen. Eine häufige Variante ist die Zweifaktor Authentifizierung (2FA) mit Besitz und Wissen. Hier werden zum Beispiel ein Hardware-Sicherheitsmodul (Smartcard, USB-Token, …) plus PIN zur Aktivierung des Hardware-Sicherheitsmoduls verwendet. Der Nutzer muss die PIN kennen (Wissen) und das Hardware-Sicherheitsmodul haben (Besitz). Multifaktor Authentifizierung (MFA)Bei einer Multifaktor Authentifizierung wird eine Kombination von zwei oder mehreren unterschiedlichen und unabhängigen Faktoren für den Nachweis der Echtheit der digitalen Identität herangezogen. Mit einer Multifaktor Authentifizierung (MFA) kann noch flexibler reagiert und mit einer höheren Vertrauenswürdigkeit und Sicherheit authentifiziert werden. Die Klassen der Multifaktor Authentifizierung sind:
Schreibweise: Als Schreibweise einer Multifaktor Authentifizierung werden auch verwendet: Multifaktor-Faktor-Authentisierung, Multifaktor-Faktor-Authentifizierung, Multifaktor-Authentifikation, X-Factor Authentication Beispiel einer Multifaktor AuthentifizierungEs wird ein Challenge-Response-Verfahren mithilfe eines Hardware-Sicherheitsmoduls umgesetzt, das mit einem Passwort oder PIN aktiviert werden muss. Um den Nutzerbezug zu verstärken, muss der Nutzer noch mithilfe eines Fingerabdrucks oder durch Gesichtserkennung seine Identität zusätzlich verifizieren lassen. Rollout von Faktoren für die AuthentifizierungDie Faktoren der Authentifizierung sind nur so stark wie die Kanäle, über die sie verteilt wurden. Zum Beispiel kann die MFA-Stärke nur gewährleistet werden, wenn durch Personalisierung des Smartphones über Wissensanteil (Transport-PIN), Besitz eines QR-Codes, Geheimnis per SMS (Bindung an SIM-Karte) usw. ein Missbrauch verhindert wird. Beim Enrollment von biometrischen Merkmalen muss sichergestellt werden, dass es sich um den echten Nutzer handelt. Wirksamkeit von MFAMFA ist eine der wirksamsten Maßnahmen gegen Kontoübernahmen. Nach Angaben von Microsoft (2019) ist ein Konto mit MFA um mehr als 99,9 % weniger wahrscheinlich kompromittiert als ohne. Google berichtete 2019 gemeinsam mit Forschenden der New York University und der University of California, San Diego, dass bereits ein per SMS an eine hinterlegte Telefonnummer gesendeter Code 100 % der automatisierten Bot-Angriffe, 96 % der Massen-Phishing-Angriffe und 76 % der gezielten Angriffe auf Google-Konten abwehrte. Vergleich der MFA-Faktorklassen
Gängige MFA-Implementierungen
Häufige Fragen zur Multifaktor-AuthentifizierungWas ist der Unterschied zwischen 2FA und MFA?Die Zweifaktor-Authentifizierung (2FA) ist ein Spezialfall der Multifaktor-Authentifizierung (MFA): Bei 2FA werden genau zwei unabhängige Faktoren kombiniert, bei MFA können es zwei oder mehr sein. MFA ist der übergeordnete Begriff; mehr als zwei Faktoren können das Sicherheitsniveau weiter erhöhen. Welche MFA-Faktoren gibt es?MFA unterscheidet drei Faktorklassen: Wissen (z. B. Passwort, PIN), Besitz (z. B. Hardware-Token, Smartphone-App, Smartcard) und Inhärenz (z. B. Fingerabdruck, Gesichtserkennung). Ein sicheres MFA-System kombiniert Faktoren aus mindestens zwei verschiedenen Klassen. Ist SMS-TAN sicher für MFA?SMS-TAN gilt als vergleichsweise schwache MFA-Methode, da SMS-Nachrichten durch SIM-Swapping oder SS7-Angriffe abgefangen werden können. NIST SP 800-63B-4 (2025) stuft die Authentifizierung über das Telefonnetz (SMS/Sprache) als „restricted“ (eingeschränkt) ein. Sicherere Alternativen sind Authenticator-Apps (TOTP) oder FIDO2-Hardware-Token. Wie aktiviere ich MFA?MFA wird in den Sicherheitseinstellungen des jeweiligen Dienstes aktiviert. Typische Schritte: (1) Sicherheitseinstellungen des Kontos öffnen, (2) Zwei-Faktor- oder Multi-Faktor-Authentifizierung wählen, (3) zweiten Faktor einrichten (z. B. Authenticator-App scannen oder Hardware-Token registrieren), (4) Backup-Codes sicher speichern. Quellen und weiterführende Standards
Weitere Informationen zum Begriff “Multifaktor Authentifizierung“:
„Risikobasierte und adaptive Authentifizierung“ „Bring Your Own Device For Authentication (BYOD4A) – The Xign–System“ „Abschied vom Passwort – Authentifikation für ein gereiftes Internet“ „Sichere Authentisierung im Internet – OpenID trifft elektronischen Personalausweis“ „Übungsaufgaben und Ergebnisse zum Lehrbuch Cyber-Sicherheit“ „Bücher im Bereich Cyber-Sicherheit und IT-Sicherheit zum kostenlosen Download“
„Experten-Roundtable “EDGE: Cloud-Continuum oder Revolution?”“ „Sicherheit mit digitaler Selbstbestimmung – Self-Sovereign Identity (SSI)“ „Künstliche Intelligenz (KI) und Cybersicherheit“
„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“ „Marktplatz IT-Sicherheit: IT-Notfall“ „Marktplatz IT-Sicherheit: IT-Sicherheitstools“ „Marktplatz IT-Sicherheit: Selbstlernangebot“ „Marktplatz IT-Sicherheit: Köpfe der IT-Sicherheit“ „Vertrauenswürdigkeits-Plattform“ Zurück zur Übersicht Summary Article Name Multifaktor Authentifizierung DescriptionEine Multifaktor Authentifizierung dient der Verifizierung eines Nutzers mittels unterschiedlicher Klassen von Authentifizierungsverfahren. Das Ziel ist, einen höheren Level an IT-Sicherheit zu erzielen als bei der Nutzung von nur einer Klasse. Author Prof. Norbert Pohlmann Publisher Name Institut für Internet-Sicherheit – if(is) Publisher Logo  | ||||||||||||
|