Cyber Threat Intelligence (CTI) sind aussagekräftige, sicherheitsrelevante Informationen über vorhandene oder neu auftretende Cyber-Sicherheitsgefahren, Angriffsszenarien sowie die dahintersteckenden Akteure(Motive, Absichten, Fähigkeiten, Aktionen …), die auf eine Organisation potenziell oder real wirken. Diese werden mithilfe von entsprechenden Tools und Techniken identifiziert und analysiert, um Risiken abzuschätzen und gegebenenfalls Cyber-Sicherheitsmaßnahmen einzuleiten. Dadurch kann proaktiv auf mögliche Angriffe reagiert und so führzeitig Schäden vermieden werden.
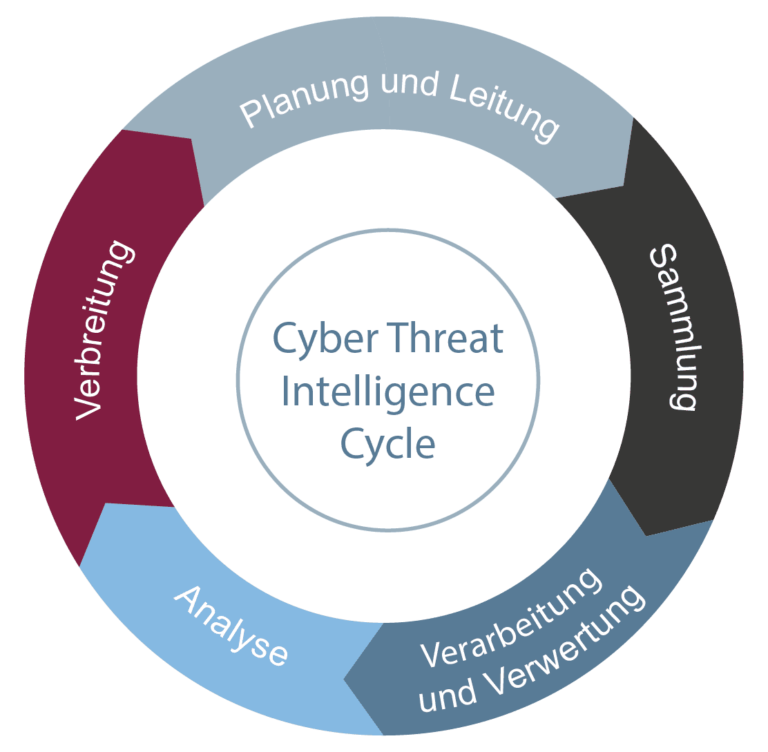
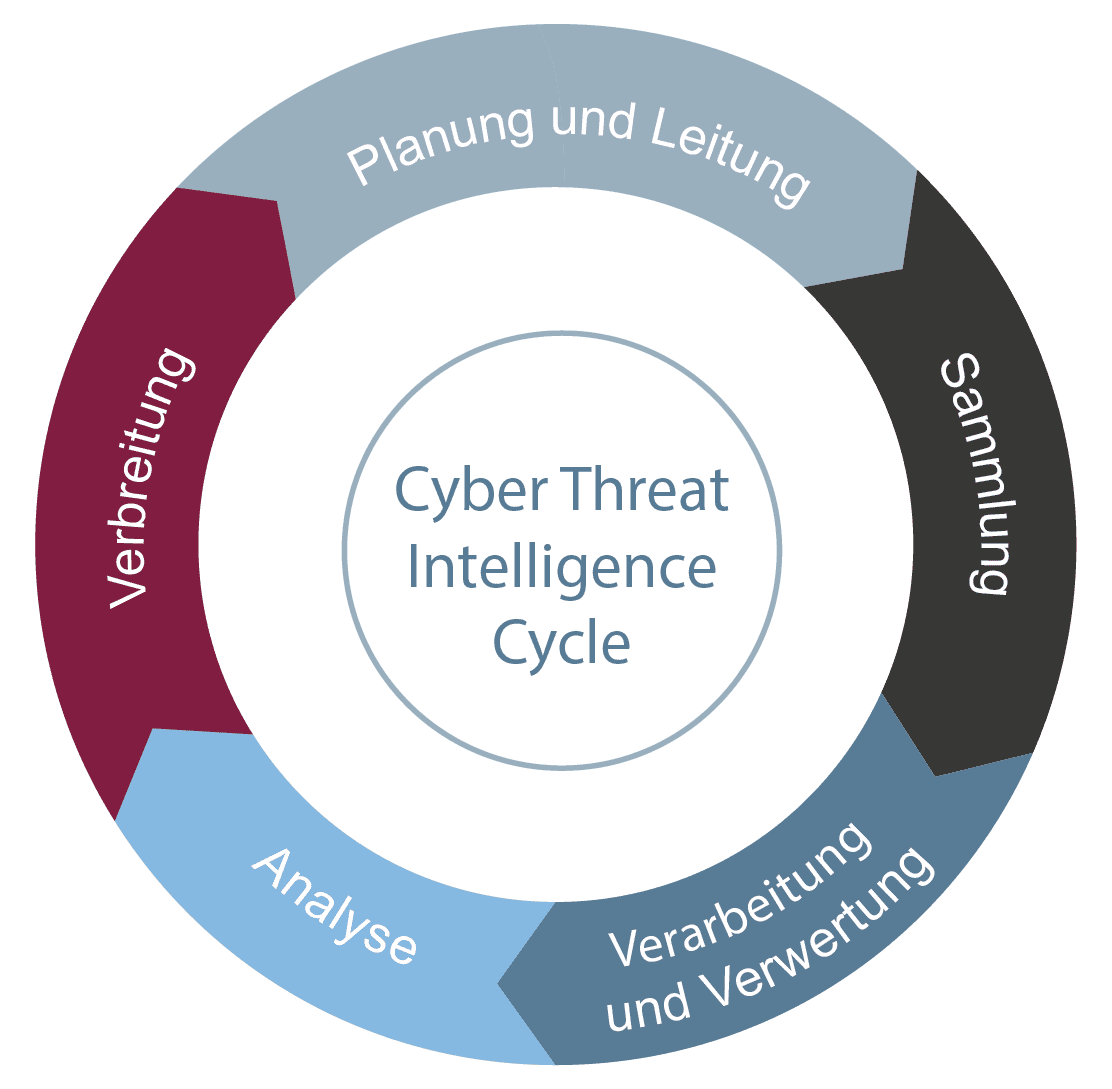
1.) Planung und Leitung Definition einer eindeutigen Strategie für die sicherheitsrelevanten Informationen für das Cyber Threat Intelligence System. Dazu identifiziert und priorisiert man in dieser Phase auch die erforderlichen sicherheitsrelevanten Informationen. Außerdem muss man sicherstellen, dass die Anforderungen kontinuierlich erfüllt werden. Dabei sollte die Strategie an die aktuelle Bedrohungslage angepasst sein.
2.) Sammlung In dieser Phase erhebt man mithilfe einer Datenerfassungsstrategie sicherheitsrelevante Daten, wobei festgelegt wird, welche Daten wie, wann, warum erfasst werden sollen. Außerdem normalisiert man die sicherheitsrelevanten Informationen und konvertiert sie in ein nutzbares Format, filtert Duplikate heraus, reichert sie mit weiteren Daten an usw. Es ist ebenfalls wichtig Informationen über stattgefundene Angriffe mit anderen Organisationen zu teilen und aufzubereiten, um die eigenen Maßnahmen anzupassen.
3.) Verarbeitung und Verwendung Die sicherheitsrelevanten Informationen werden so verarbeitet, dass daraus aktuelle, relevante und praxistaugliche Berichte entstehen. Außerdem sollten die Ergebnisse in operative, taktische und strategische Bereiche aufgeteilt werden.
4.) Analyse In dieser Phase werden die Ergebnisse evaluiert, analysiert und interpretiert, damit fundierte Aussagen zur Zuverlässigkeit, Relevanz, Wahrscheinlichkeit und Auswirkung der Bedrohungen treffen zu können.
5.) Verbreitung In definierten Zeitabständen werden über festgelegten Kanäle an interne oder externe Stakeholder Berichte gesendet. Dabei sollten die erwarteten Reaktionen und Richtlinien beschrieben sein, damit die Empfänger diese evaluieren können.
Weitere Informationen zum Begriff “Cyber Threat Intelligence (CTI)”
Cyber Threat Intelligence (CTI) sind sicherheitsrelevante Informationen über vorhandene oder neu auftretende Cyber-Sicherheitsgefahren, Angriffsszenarien und die dahintersteckenden Akteure (Fähigkeiten, Absichten, Motive, Aktionen …), die auf eine Organisation potenziell oder real wirken.