Domain-based Message Authentication, Reporting and Conformance
Inhaltsverzeichnis
Was ist DMARC?
DMARC steht für „Domain-based Message Authentication, Reporting and Conformance“ und ist ebenso ein offenes E-Mail-Überprüfungsprotokoll, das E-Mails auf Domain-Ebene schützt (RFC 7489). Dabei erkennt und verhindert DMARC Spoofing-Techniken, die bei Phishing, Business-E-Mail Compromise (BEC), und anderen E-Mail-basierten Angriffen eingesetzt werden.
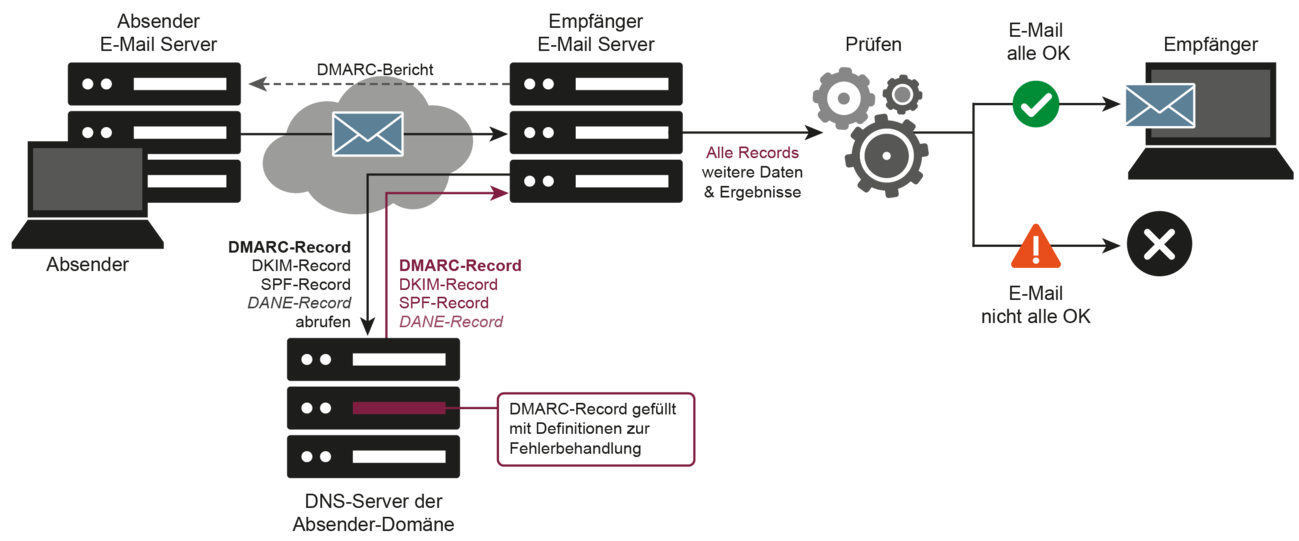
DMARC baut auf die Infrastruktur-Sicherheitsverfahren Sender Policy Framework (SPF) und DomainKeys Identified Mail (DKIM) auf, indem es für eine Absender-Domain festlegt, wie die Empfänger-Mail-Server die Überprüfung von E-Mails durchführen soll und wie im Falle eines Fehlers zu verfahren ist. SPF stellt sicher, welcher Absender-E-Mail-Server eine E-Mail von einer definierten Domäne versenden darf und DKIM stellt sicher, dass diese E-Mail unverändert vom echten Absender stammt.
DMARC-Richtlinien und E-Mail Überprüfung
Darüber hinaus kann der Absender mithilfe von DMARC zusätzlich eine DMARC-Richtlinie festlegen, auf welche Art der Empfänger mit einer E-Mail umgehen soll, die nicht den Anforderungen entspricht. Zum Beispiel kann die E-Mail von einem nicht-autorisierten Absender-E-Mails-Server stammen (SPF) oder jemand kann sie manipuliert haben (DKIM). Zusätzlich legt sie fest, was der Empfänger tun soll, wenn die Prüfungen fehlschlagen: trotzdem annehmen, in Quarantäne legen (z.B. Spam-Ordner) oder abweisen und nicht zustellen.
Der Absender veröffentlicht dabei die DMARC-Richtlinie der Absender-Domain durch einen DMARC-Record im Domain Name System (DNS). Sofern der Empfänger-E-Mail-Server dieses anwendet, ist dadurch auch eine konsistente Überprüfung dieser E-Mails möglich.
Außerdem hinterlegt der Absender in der DMARC-Richtlinie E-Mail-Adressen, an die die DMARC -Berichte geschickt werden sollen. Dabei können können grundsätzlich alle Server im Internet diese DMARC-Berichte erstellen, wenn sie DMARC beim E-Mail-Empfang unterstützen und E-Mails von der jeweiligen Domain erhalten haben. Um zu verhindern, dass die durch die DMARC-Berichte erzeugte Menge an Daten zu groß wird, kann in der DMARC-Richtlinie außerdem der Prozentsatz an E-Mails bestimmt werden, für die ein DMARC-Bericht generiert wird. Des Weiteren sammeln die Empfänger die DMARC-Berichte und schicken sie standardmäßig nur einmal am Tag an die jeweilige Reporting-Adresse.
Mit DMARC schützt der Absender ebenso die Reputation einer Domäne.
Dieser Missbrauch einer Domäne kann dazu führen, dass die IP-Adressen von sendenden E-Mail-Servern auf Blocklisten landen und künftig von empfangenden E-Mail-Servern abgewiesen werden. Dies bedeutet nicht nur eine Gefahr für den Kommunikationsfluss, sondern vorallem auch ein großes Risiko für die Reputation der entsprechenden Domäne. Deshalb akzeptieren einige große E-Mail-Provider nur noch E-Mails die DMARC verwenden.
Beispiele für Angriffe, die DMARC verhindern soll
Domain-Spoofing: Ein Angreifer fälscht die Domain eines Unternehmens, um eine E-Mail legitim erscheinen zu lassen.
E-Mail-Spoofing: Ein Begriff für Spoofing-Aktivitäten mit E-Mails.
Business-E-Mail-Compromise (BEC): Eine E-Mail, die anscheinend von einem leitenden Angestellten innerhalb des Unternehmens stammt und darum bittet, Geld oder vertrauliche Informationen zu senden.
Impostor E-Mails: Eine gefälschte E-Mail, in der ein Betrüger vorgibt, jemand anderes zu sein.
Phishing-E-Mails: Eine E-Mail, in der Opfer dazu verleitet werden sollen, Malware zu installieren oder ihre Zugangsdaten mitzuteilen. Dabei sieht eine Phishing-Mail oft wie die einer bekannten Firma/Organisation aus, um legitim zu erscheinen.
Consumer-Phishing: Eine gefälschte E-Mail, die an die Kunden eines Unternehmens gesendet wird, um Zugangsdaten zu stehlen.
Partner-Spoofing: Gefälschte Geschäfts-E-Mails zwischen Partnern in der Lieferkette, bei denen versucht wird, Zahlungsdetails zu ändern, um Geld abzuschöpfen.
Whaling: Gefälschte E-Mails, die an einen leitenden Mitarbeiter des Unternehmens gesendet werden, um einen großen finanziellen Gewinn zu erzielen.
Domain-based Message Authentication, Reporting and Conformance
Description
DMARC baut auf die Sicherheitsverfahren SPF und DKIM auf, indem es für eine Absender-Domain festlegt, wie die Empfänger-Mail-Server die Überprüfung von E-Mails durchführen soll und wie im Falle eines Fehlers zu verfahren ist.