

DNSSEC | |
 | Inhaltsverzeichnis Was ist DNSSEC?DNSSEC steht für Domain Name System Security Extensions. Die Erweiterung DNSSEC wurde als Infrastruktur-Sicherheitsverfahren im Internet eingeführt, um die Authentizität und Integrität der Daten von DNS-Records sicherzustellen, sodass diese nicht unerkannt während der Übertragung manipuliert werden können (RFC 6781, RFC 4033). DNSSEC schafft ein sicheres Domain Name System, indem digitale Signaturen zu bestehenden DNS-Records hinzugefügt werden. Dabei werden diese digitalen Signaturen in den DNS-Nameservern neben den üblichen Eintragstypen wie A, AAAA, MX, CNAME usw. gespeichert. Durch Überprüfung der zugehörigen digitalen Signatur kann verifiziert werden, ob ein angefragter DNS-Record von seinem autorisierenden Nameserver für die entsprechende Domäne stammt und unterwegs nicht verändert wurde. Zum Einsatz kommen öffentliche und private DNSSEC-Schlüssel sowie Public Key Infrastructure (PKI) Dienste. Siehe auch: RSA-Verfahren Durch DNSSEC ist sichergestellt, dass die DNS-Daten weder manipuliert wurden noch von einer anderen Quelle stammen. Dabei werden private DNSSEC-Schlüssel verwendet, um die Resource Records digital zu signieren. Anschließend lässt sich die digitale Signatur mit dem öffentlichen DNSSEC-Schlüssel von den Empfängern der DNS-Daten prüfen. Damit die IT-Sicherheitsmechanismen der Domain Name System Security Extensions funktionieren, muss DNSSEC auf Seiten des Anbieters der DNS-Informationen und beim anfragenden Clientsystem unterstützt werden. Motivation für Domain Name System Security ExtensionsDas ursprüngliche DNS-Protokoll liefert die DNS-Informationen als ungeschützten sowie unverschlüsselten Text aus und besitzt selbst keine IT-Sicherheitsmechanismen. Manipulationen der DNS-Records sind daher nicht auszuschließen. Der Empfänger eines DNS-Records kann nicht feststellen, ob diese tatsächlich von dem DNS-Server stammt, den er angefragt hat. Mit DNSSEC wird diese Schwachstelle jedoch geschlossen, indem DNS-Records kryptografisch abgesichert werden. Die DNS-Records sind signiert und können dadurch vom empfangenden Client auf Integrität und Authentizität geprüft werden. Grundsätzliche Funktionsweise von DNSSECDer DNS-Server, der eine abzusichernde Domäne verwaltet, signiert seine Resource Records mithilfe seines nur ihm bekannten privaten DNSSEC-Schlüssel. Dabei existieren für jede Domäne eigene Domänen-Schlüssel, jeweils bestehend aus privatem und öffentlichem DNSSEC-Schlüssel. DNSSEC spezifiziert ebenso mit dem RRSIG einen neuen Resource-Record-Typ. Dieser enthält die digitale Signatur des jeweiligen DNS-Eintrags. Die verwendeten DNSSEC-Schlüssel haben eine bestimmte Gültigkeitsdauer und sind ebenso mit einem Start- und Enddatum versehen. Resource Records können mehrfach mit verschiedenen privaten DNSSEC-Schlüsseln unterschrieben sein, beispielsweise um rechtzeitig ablaufende DNSSEC-Schlüssel zu ersetzen. Anschließend prüfen die anfragenden Clients die digitalen Signaturen mithilfe des authentischen öffentlichen DNSSEC-Schlüssels, der im Resource-Record-Typ DNSKEY des entsprechenden autorisierten DNS-Servers steht. Wenn die Überprüfung der digitalen Signatur erfolgreich ist, sind Manipulationen der Antwort ausgeschlossen und die Informationen stammen tatsächlich von der angefragten Quelle. 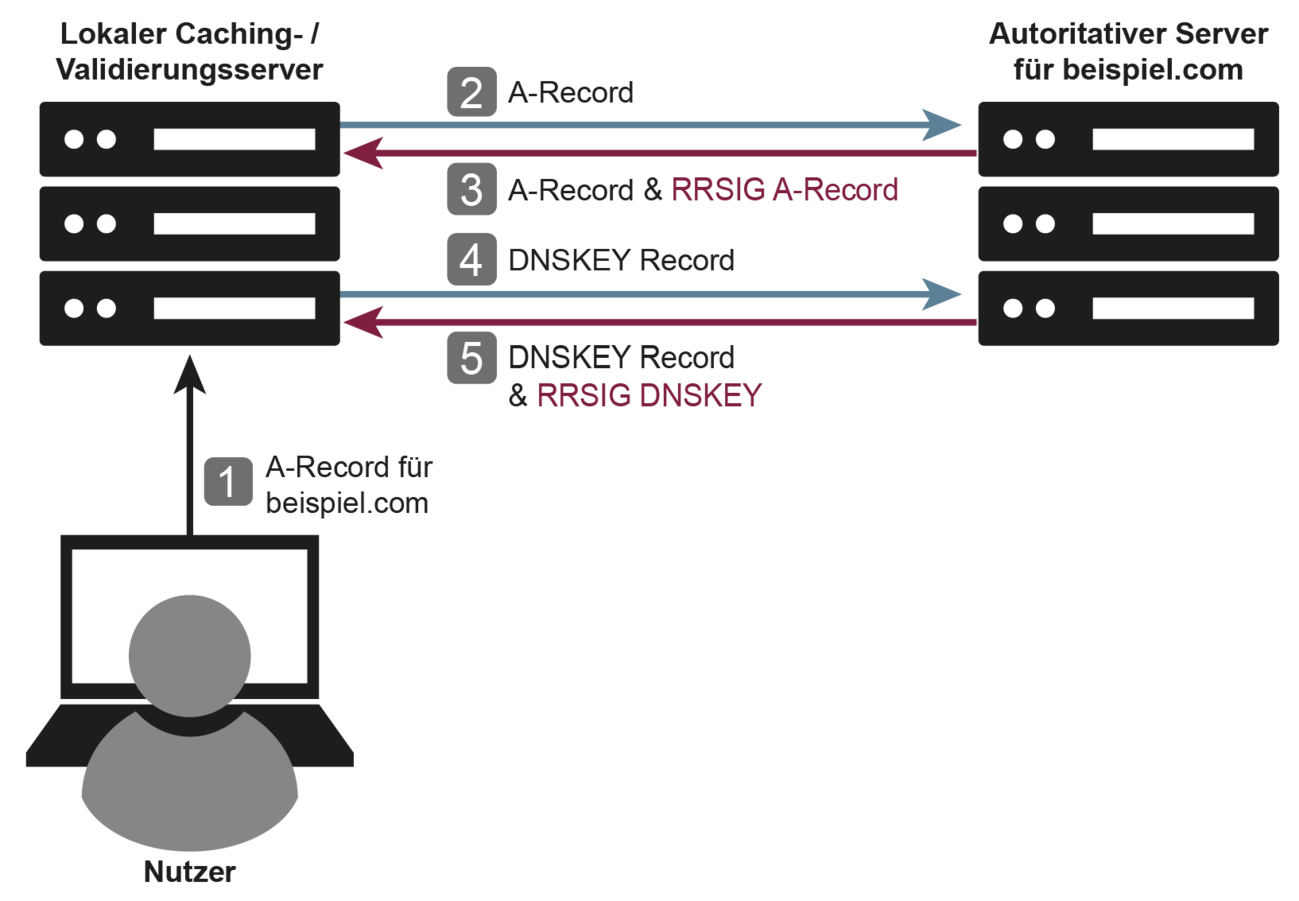 Weitere Informationen zum Begriff “DNSSEC“:„Wie Datenräume helfen, neue Geschäftsmodelle zu entwickeln – Sicher, vertrauenswürdig und dezentral“ „Warum auf lange Sicht IT die OT managen muss – Unterschiedliche Schutzziele unter einem Dach“ „A Large-Scale Study of Cookie Banner Interaction Tools and Their Impact on Users’ Privacy“ „Artikel Confidential Computing – IT-Sicherheit und Datenschutz in der Cloud“ „Modern Endpoint Security – Mehr Schutz vor Angriffen“ „Übungsaufgaben und Ergebnisse zum Lehrbuch Cyber-Sicherheit“ „Bücher im Bereich Cyber-Sicherheit und IT-Sicherheit zum kostenlosen Download“
„Cyber-Sicherheit braucht Künstliche Intelligenz“ „Cyber-Sicherheit – Lage und Strategien“ „Internet Security Survey 2024“
„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“ „Marktplatz IT-Sicherheit: IT-Notfall“ „Marktplatz IT-Sicherheit: IT-Sicherheitstools“ „Marktplatz IT-Sicherheit: Selbstlernangebot“ „Marktplatz IT-Sicherheit: Köpfe der IT-Sicherheit“ „Vertrauenswürdigkeits-Plattform“ Zurück zur Übersicht Summary Article Name DNSSEC DescriptionDie DNS Erweiterung DNSSEC wurde als Sicherheitsverfahren eingeführt, um die Authentizität und Integrität der Daten von DNS-Antworten sicherzustellen, sodass diese nicht unerkannt während der Übertragung manipuliert werden können. Author Prof. Norbert Pohlmann Publisher Name Institut für Internet-Sicherheit – if(is) Publisher Logo  |
| |