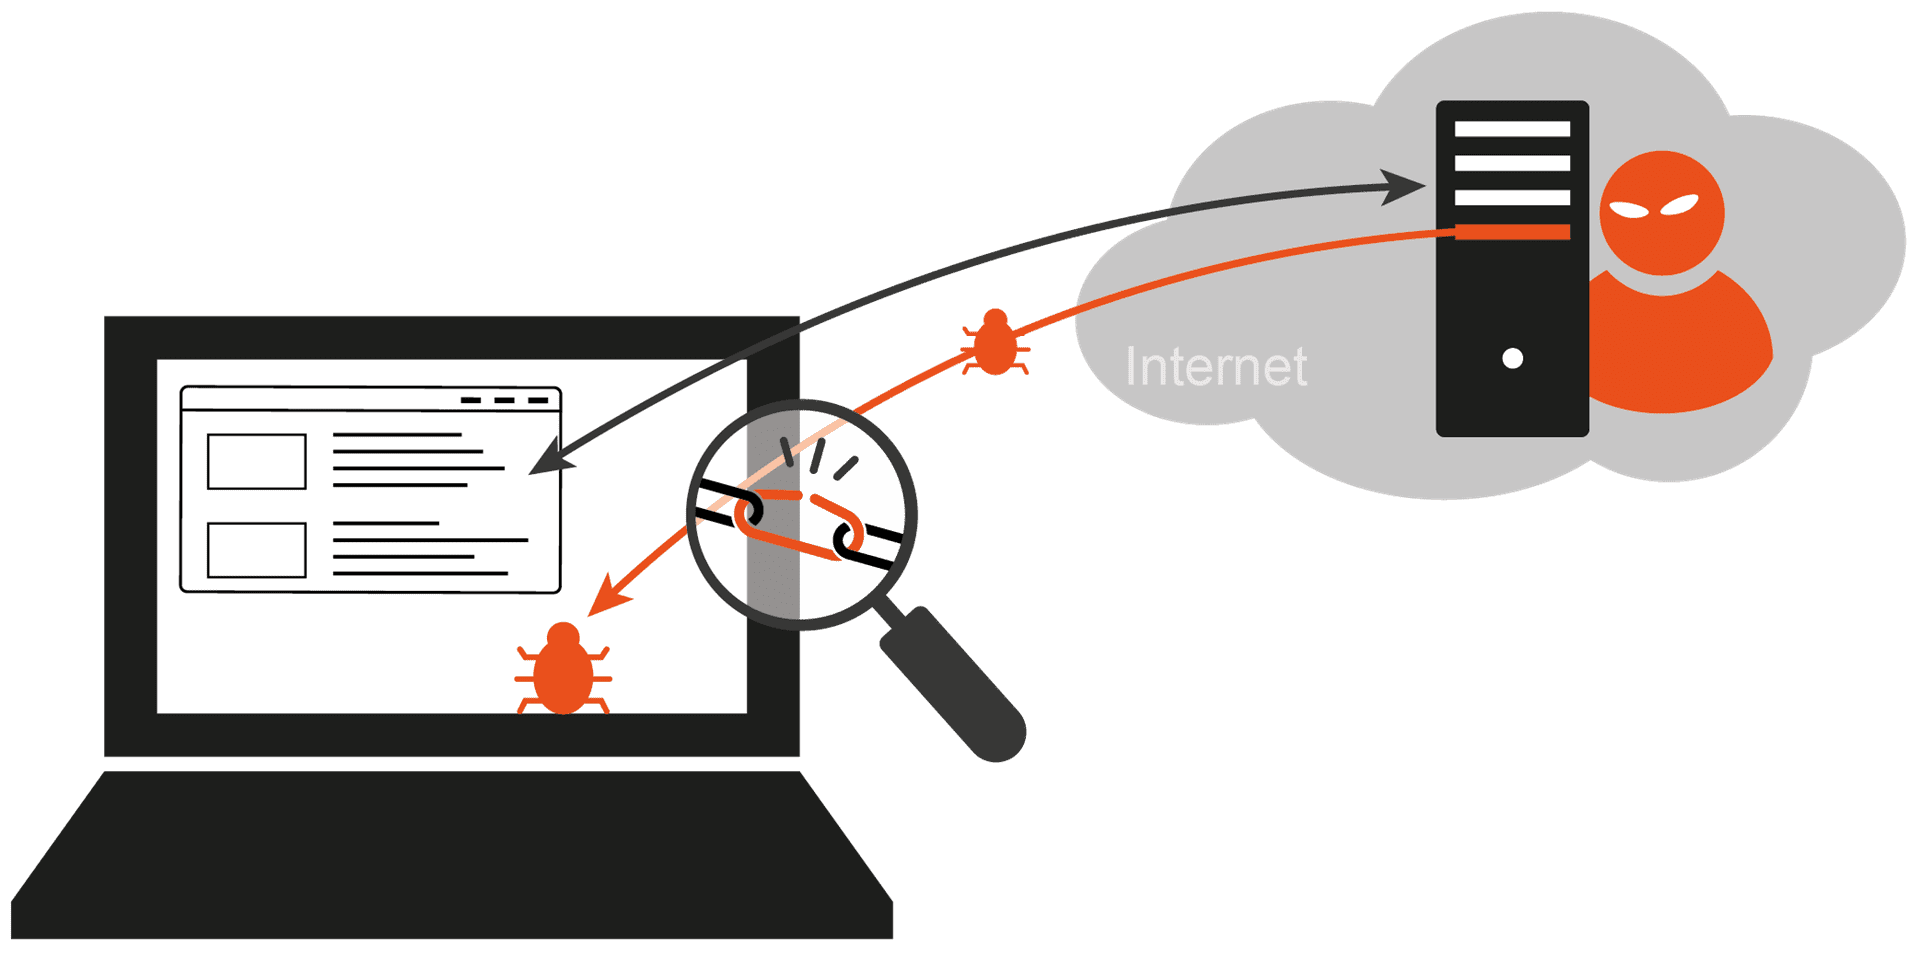
Ein Drive-by-Download ist aus der Sicht des Nutzers ein unbewusstes und unbeabsichtigtes Herunterladen von Schadsoftware auf sein IT-System (Notebook, PC, Smartphone, …).
Beim Drive-by-Download werden Sicherheitslücken des Browsers oder des Betriebssystems des IT-Systems des Nutzers beim Aufrufen einer dafür präparierten Webseite ohne Nutzerinteraktion ausgenutzt. Für die Motivation des Besuches auf die präparierten Webseiten werden zum Beispiel Phishing-Angriffe auf der Baisis von Social Engineering durchgeführt.
Um einen Drive-by-Download umsetzen zu können, muss Erstens ein gezielter Hacking-Angriff auf den Webserver durchgeführt werden. Dabei sorgt dieser unter Nutzung einer vorhandenen Schwachstelle auf dem Webserver für die Platzierung der Drive-by-Download-Schadsoftware .
Drive-by-Downloads für das Einschleusen von Mailware
Drive-by-Downloads werden sehr erfolgreich für die Einschleusung von Malware auf IT-Systemen verwendet. Außerdem kann damit der Aufbau von Botnetzen oder gezielte Advanced Persistent Threat (APT) Angriffen umgesetzt werden. Siehe auch: Angriffsvektor
Weitere Informationen zum Begriff “Drive-by-Download”:
Ein Drive-by-Download ist aus der Sicht des Nutzers ein unbewusstes Herunterladen von Schadsoftware auf sein Endgerät. Dazu werden Sicherheitslücken seines Endgerätes beim Aufrufen einer dafür präparierten Webseite ausgenutzt.