slider

Drive-by-Download

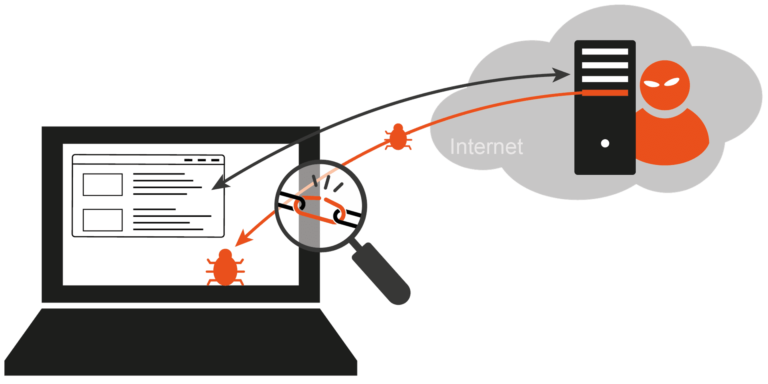
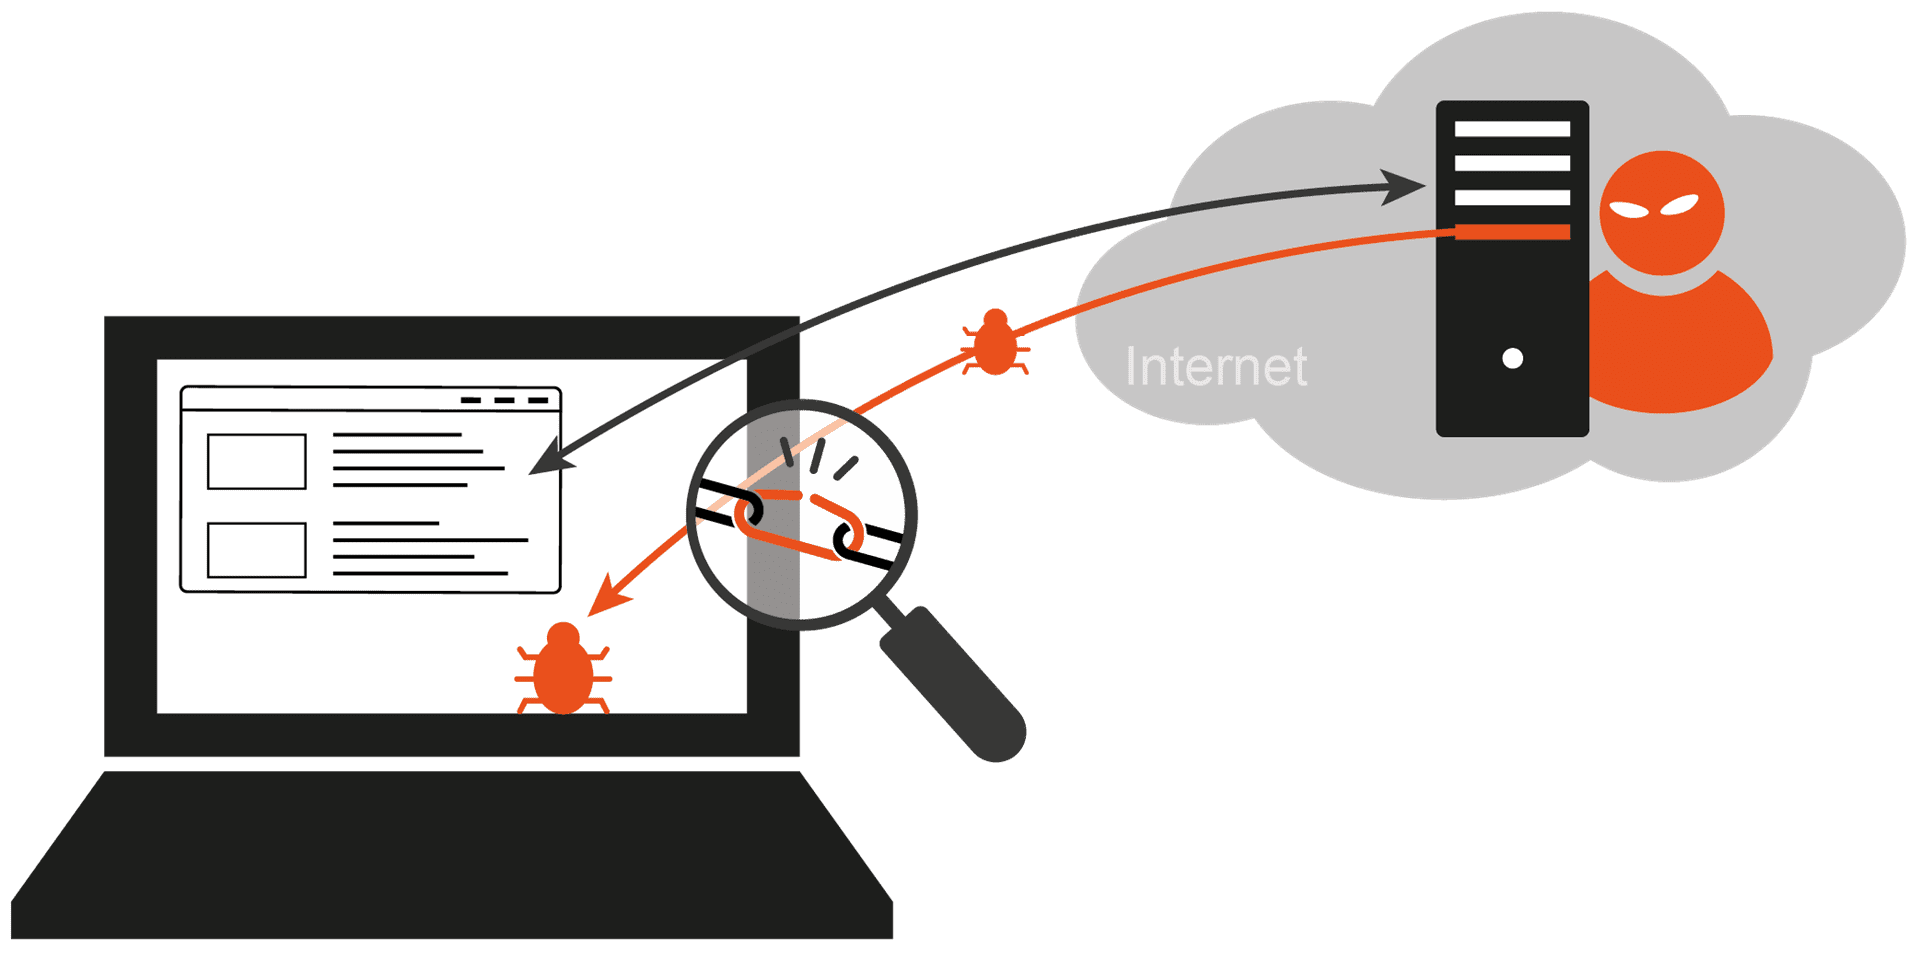
Drive-by-Download ein als unbewusstes Herunterladen von Schadsoftware

Was ist ein Drive-by-Download?


Ein Drive-by-Download ist aus der Sicht des Nutzers ein unbewusstes und unbeabsichtigtes Herunterladen von Schadsoftware auf sein IT-System (Notebook, PC, Smartphone, …).

Beim Drive-by-Download werden Sicherheitslücken des Browsers oder des Betriebssystems des IT-Systems des Nutzers beim Aufrufen einer dafür präparierten Webseite ohne Nutzerinteraktion ausgenutzt. Für die Motivation des Besuches auf die präparierten Webseiten werden zum Beispiel Phishing-Angriffe auf der Baisis von Social Engineering durchgeführt.

Drive-by-Download ein als unbewusstes Herunterladen von Schadsoftware
Abbildung: Drive-by-Download – © Copyright-Vermerk


Vorbereitung eins Drive-by-Download-Angriffes

Um einen Drive-by-Download umsetzen zu können, muss Erstens ein gezielter Hacking-Angriff auf den Webserver durchgeführt werden. Dabei sorgt dieser unter Nutzung einer vorhandenen Schwachstelle auf dem Webserver für die Platzierung der Drive-by-Download-Schadsoftware .

Drive-by-Downloads für das Einschleusen von Mailware

Drive-by-Downloads werden sehr erfolgreich für die Einschleusung von Malware auf IT-Systemen verwendet. Außerdem kann damit der Aufbau von Botnetzen oder gezielte Advanced Persistent Threat (APT) Angriffen umgesetzt werden. Siehe auch: Angriffsvektor


Weitere Informationen zum Begriff “Drive-by-Download”:


„Risiko von unsicheren Internet-Technologien“

„Wertschöpfung der Digitalisierung sichern“

„IT-Sicherheit im Lauf der Zeit“

„Das Manifest zur IT-Sicherheit“

„Strafverfolgung darf die IT-Sicherheit im Internet nicht schwächen“

„Wie wirtschaftlich sind IT-Sicherheitsmaßnahmen“

„Risikobasierte und adaptive Authentifizierung“

„Eine vertrauenswürdige Zusammenarbeit mit Hilfe der Blockchain-Technologie“

„Künstliche Intelligenz und Cybersicherheit“

„Vertrauen – ein elementarer Aspekt der digitalen Zukunft“

„Eine Diskussion über Trusted Computing“

„Ideales Internet-Frühwarnsystem“

„Distributed Denial of Service Attacks (DDoS) – Wie robust sind unsere Dienste im Internet?“


„Lehrbuch Cyber-Sicherheit“

„Übungsaufgaben und Ergebnisse zum Lehrbuch Cyber-Sicherheit“

„Bücher im Bereich Cyber-Sicherheit und IT-Sicherheit zum kostenlosen Download“


„Vorlesungen zum Lehrbuch Cyber-Sicherheit“


„Immer mehr Daten = Immer mehr (Un) Sicherheit?“

„Fakes, Malware, Security: Können die Sicherheitslücken geschlossen werden?“

„Advanced Attacks – Übersicht und Handlungsmöglichkeiten“

„Cyber-Sicherheit vor dem Hintergrund von Krisensituationen“


„Forschungsinstitut für Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“

„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“

„Marktplatz IT-Sicherheit“

„IT-Notfall – Liste von Angbietern -Marktplatz IT-Sicherheit“

„Marktplatz IT-Sicherheit: IT-Sicherheitstools“

„Awarness-Schulung – Marktplatz IT-Sicherheit“

„Marktplatz IT-Sicherheit: Köpfe der IT-Sicherheit“

„Vertrauenswürdigkeits-Plattform“


Zurück zur Übersicht


Summary
Drive-by-Download
Article Name
Drive-by-Download
Description
Ein Drive-by-Download ist aus der Sicht des Nutzers ein unbewusstes Herunterladen von Schadsoftware auf sein Endgerät. Dazu werden Sicherheitslücken seines Endgerätes beim Aufrufen einer dafür präparierten Webseite ausgenutzt.
Author
Publisher Name
Institut für Internet-Sicherheit – if(is)
Publisher Logo
Drive-by-Download ein als unbewusstes Herunterladen von Schadsoftware