

Return on Security Investment-Analyse des Cyberdomes – Modellrechnung sieht auch im konservativen Szenario milliardenschweren Nutzen | |
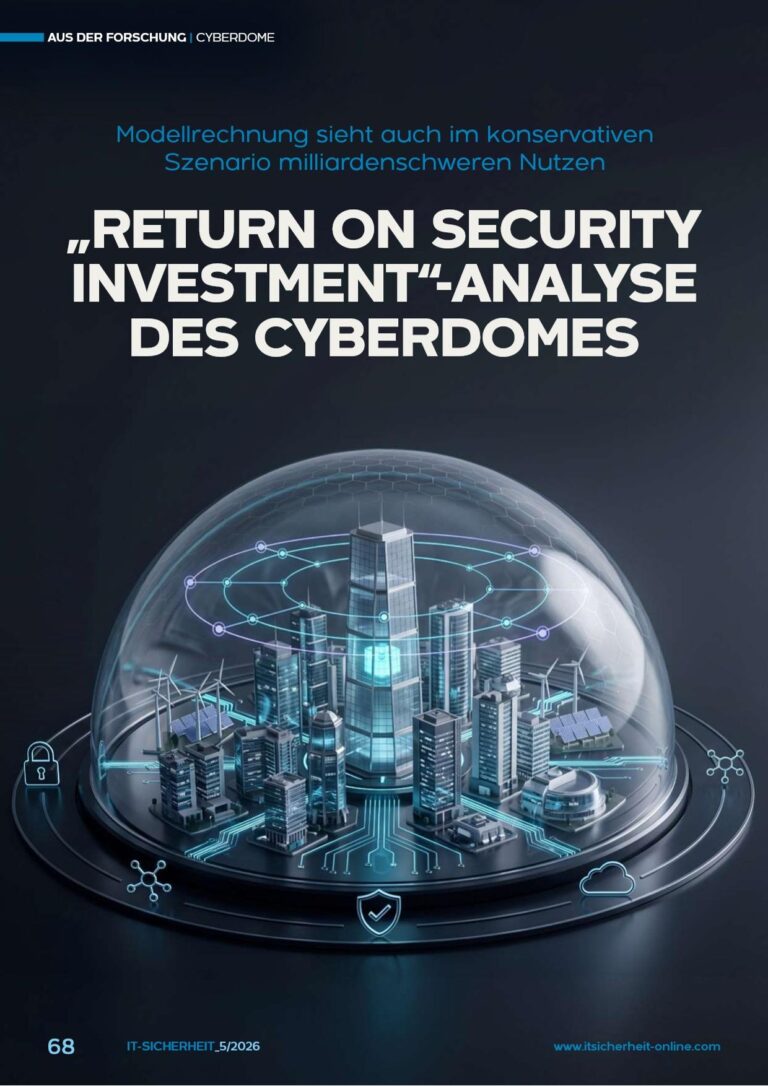 | Prof. Norbert Pohlmann (Institut für Internet-Sicherheit), L. Zimmermann: Eine Modellrechnung der Westfälischen Hochschule Gelsenkirchen schätzt den wirtschaftlichen Ertrag eines nationalen Cyberabwehrsystems ab. Ergebnis: Die politisch diskutierten Investitionskosten von ein bis zwei Milliarden Euro fallen gegenüber den vermeidbaren Schäden gering aus. Cyberangriffe verursachen in Deutschland inzwischen Schäden in dreistelliger Milliardenhöhe. Laut der Bitkom-Studie „Wirtschaftsschutz 2025″ summierte sich der Gesamtschaden durch Wirtschaftsspionage, Sabotage und Cyberkriminalität zuletzt auf 289,2 Milliarden Euro, wobei rund 70 Prozent davon auf Cyberangriffe im engeren Sinne entfielen.1″ Gleichzeitig hält laut Bitkom nur eine Minderheit von 40 Prozent der Unternehmen Deutschland für gut auf großflächige Cyberangriffe vorbereitet, und 39 Prozent verfügen über kein eigenes Notfallmanagement. Vor diesem Hintergrund arbeiten das Bundesinnenministerium und das Bundesamt für Sicherheit in der Informationstechnik (BSI) an einem Konzept für einen sogenannten Cyberdome – ein zentrales, organisationsübergreifendes Verteidigungssystem gegen Cyberangriffe. Im politischen Umfeld wird dafür ein Kostenrahmen von ein bis zwei Milliarden Euro genannt. Ob sich diese Investition wirtschaftlich begründen lässt, prüft die folgende Modellrechnung nach dem Return on Security Investment (RoSI). Was ein Cyberdome leisten sollEin Cyberdome ist ein umfassendes Verteidigungssystem, dessen Ziel es ist, die digitalen Infrastrukturen eines Landes zentral zu schützen. Es bündelt präventive, detektive und reaktive IT-Sicherheitsmechanismen in einer zentral koordinierten Plattform. Vier Funktionen bilden dabei das Rückgrat: Der präventive Schutz erfasst kontinuierlich Bedrohungsdaten und tauscht sie zwischen den beteiligten Organisationen aus. Die Erkennung und Analyse überwachen angeschlossene IT-Systeme in Echtzeit und identifiziert Angriffsmuster. Reaktion und Wiederherstellung leiten automatisierte oder halbautomatisierte Gegenmaßnahmen ein, etwa das Blockieren kompromittierter IP-Adressen. Die kontinuierliche Verbesserung speist jeden bearbeiteten Vorfall in neue Filterlisten, Signaturen und Reaktionspläne ein. Technisch stützt sich das Konzept auf Sensoren in IT-Systemen, ein gemeinsames Security-Information-and-Event-Management-(SIEM)-System zum Abgleich mit bekannten Angriffs-mustern sowie ein „Security Orchestration, Automation and Response”-(SOAR)-System für automatisierte Gegenmaßnahmen. Organisatorisch eingebettet sind diese Bausteine in Security Operations Center (SOC), die untereinander Informationen austauschen. Ein SOC ist kein neues Konzept: ein Team von IT-Sicherheitsexperten, das die IT-Infrastruktur einer Organisation überwacht und auf Vorfälle reagiert, oft ergänzt durch einen externen Managed Security Service Provider. [15] Neu am Cyberdome ist nicht das einzelne SOC, sondern dessen Vernetzung Einen funktionierenden Cyberdome im Wirkbetrieb gibt es bereits in Israel, auf den sich der deutsche Sicherheitspakt beruft. Allerdings lässt sich das Modell nicht direkt übertragen, da rechtliche Rahmenbedingungen wie das Trennungsgebot zwischen Polizei und Nachrichtendiensten sowie der deutsche Föderalismus hierzulande andere Voraussetzungen schaffen.[5] Gründe für die kollektive BetrachtungDie RoSI-Analyse betrachtet nicht einzelne Unternehmen und Organisationen, sondern alle Beteiligten gemeinsam. Dafür sprechen vier Gründe:
… kostenlos downloaden
|
| |