

Security Assertion Markup Language | |
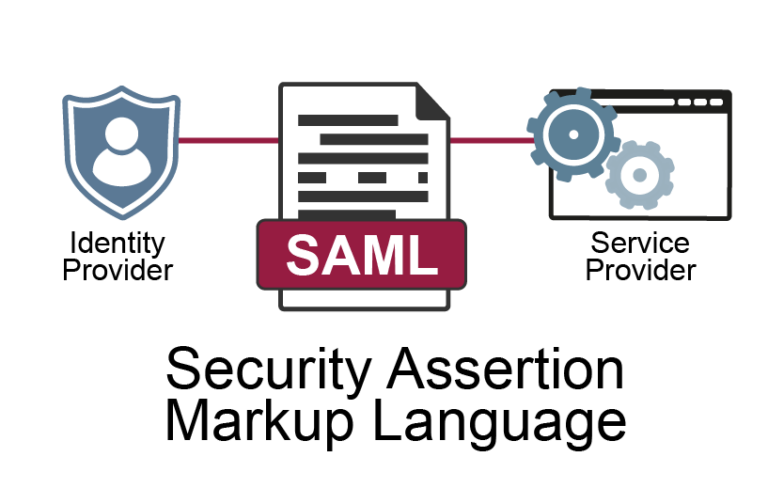 | Inhaltsverzeichnis Was ist die Security Assertion Markup Language?Die Security Assertion Markup Language (SAML) ist ein offener Standard zum Austausch von Authentifizierungs- und Autorisierungsinformationen zwischen IT-Diensten. Sie nutzt die Auszeichnungssprache Extensible Markup Language (XML). Das Standardisierungsgremium OASIS entwickelt den Standard. SAML ermöglicht Single Sign-On (SSO). Nutzer greifen dabei nach einer Anmeldung auf mehrere Anwendungen zu. Die Anwendungen vertrauen der Identitätsbestätigung eines anderen Dienstes. Diese Zusammenarbeit heißt föderierte Authentifizierung. Die zentralen Bausteine der Security Assertion Markup Language im Überblick:
Wie funktioniert die Anmeldung mit SAML?Das Browser-SSO-Profil von OASIS beschreibt unter anderem den folgenden Ablauf beim Aufruf einer Webanwendung. Anfrage: Die Anwendung als Dienstanbieter, englisch Service Provider (SP), leitet den Browser zum Identitätsanbieter, dem Identity Provider (IdP), weiter. Dieser Ablauf heißt SP-initiiertes SSO. Authentifizierung: Der IdP prüft die Identität des Nutzers oder nutzt eine ausreichend aktuelle Anmeldung. Dabei kann er eine Multifaktor Authentifizierung (MFA) des Nutzers verlangen. Bestätigung: Der IdP erstellt eine SAML-Antwort mit einem Nachweis, der Assertion. Diese enthält Angaben zur Anmeldung und gegebenenfalls Attribute wie eine Gruppenzugehörigkeit. Bei der Übertragung per Webformular sendet der Browser die Antwort an den SP. Prüfung: Der SP kontrolliert die vorgeschriebene Signatur, Aussteller, Empfänger, Gültigkeit und Zuordnung zur Anfrage. Anschließend eröffnet er eine eigene Sitzung und entscheidet über die zulässigen Zugriffe. Start beim Identitätsanbieter: Beim IdP-initiierten SSO wählt der Nutzer beispielsweise eine Anwendung im Portal des Identitätsanbieters. Dieser übermittelt den Anmeldenachweis ohne vorherige Anfrage des SP. SAML in der Cyber-SicherheitSichere Anmeldungen erfordern klare Vertrauensbeziehungen und eine zuverlässige Nachrichtenprüfung. Nachweisschutz: Bei XML Signature Wrapping (XSW) verändert ein Angreifer die Struktur einer XML-Nachricht so, dass die Anwendung manipulierte Inhalte verarbeitet, während sie die gültige Signatur anderer Inhalte prüft. Die Anwendung muss deshalb für ihre Zugriffsentscheidung genau die Inhalte verwenden, deren Signatur sie geprüft hat. Die Sicherheitsorganisation OWASP beschreibt diesen Schutz sowie kurze Gültigkeitszeiträume und die Erkennung bereits verwendeter Nachweise gegen Wiederholungsangriffe. Verschlüsselung: Signaturen bestätigen Herkunft und Unverändertheit eines Nachweises. Zusätzlich kann der IdP Assertions verschlüsseln und damit enthaltene Angaben vor mitlesenden Zwischenstellen schützen. KI-Anwendungen: Beschäftigte können sich über SAML an Anwendungen mit künstlicher Intelligenz (KI) anmelden. Soll ein KI-Agent dort beispielsweise Kundendaten ändern, prüft die Anwendung zusätzlich, ob er diese Änderung ausführen darf. SAML, OpenID Connect und OAuth: Wo liegen die Unterschiede?OpenID Connect (OIDC) und SAML ermöglichen föderierte Anmeldungen. SAML nutzt XML und kommt häufig bei Webanwendungen in Unternehmen zum Einsatz. OIDC verwendet einen Identitätsnachweis namens ID-Token und unterstützt neben Webanwendungen auch native Apps, die direkt auf dem Endgerät laufen. Die Standardisierungsorganisation OpenID Foundation beschreibt OIDC als Authentifizierungsschicht auf OAuth 2.0. OAuth 2.0 regelt den delegierten Zugriff auf geschützte Ressourcen. SSO bezeichnet dagegen die gemeinsame Anmeldung über mehrere Anwendungen. Sowohl SAML als auch OIDC können diese Funktion ermöglichen. Vorteile von SAML, Risiken & HerausforderungenVorteile von SAMLGemeinsame Anmeldung: Angebundene Anwendungen nutzen bestehende Anmeldungen. Dadurch entfallen wiederholte Passworteingaben. Zentrale Passwortprüfung: Der IdP prüft ein gegebenenfalls eingesetztes Passwort. Die Anwendung erhält den Anmeldenachweis ohne dieses Passwort. Einheitliche Anforderungen: Der IdP setzt zentrale Anmelderegeln für mehrere Anwendungen durch, beispielsweise zusätzliche Prüfungen bei sensiblen Zugriffen. Organisationsübergreifende Nutzung: Vereinbarte Vertrauensbeziehungen ermöglichen den Zugang zu Partnerdiensten mit der eigenen digitalen Identität. Risiken von SAMLFehlerhafte Prüfung: Akzeptiert eine Anwendung ungültige Nachweise, können Angreifer fremde Identitäten verwenden und unerlaubte Zugriffe erhalten. Gestohlene Signaturschlüssel: Beim Golden-SAML-Angriff erzeugen Angreifer mit dem privaten Signaturschlüssel des IdP gefälschte Nachweise. Damit können sie auch MFA umgehen. Die Forschungsorganisation MITRE beschreibt diese Technik. Fortbestehende Sitzungen: Eine Kontosperre beim IdP beendet bestehende Anwendungssitzungen nicht automatisch. Die US-Standardisierungsbehörde NIST erläutert die getrennte Sitzungsverwaltung in ihrem Föderationsleitfaden. Herausforderungen von SAMLAbgestimmte Konfiguration: Betreiber müssen Zertifikate, Dienstadressen und Attribute auf beiden Seiten abstimmen. Vor einem Wechsel des Signaturschlüssels müssen die angebundenen Anwendungen den neuen öffentlichen Schlüssel zur Signaturprüfung erhalten. Andernfalls können neue Anmeldungen scheitern. Laufende Pflege: Verantwortliche aktualisieren die eingesetzte Software, schützen Signaturschlüssel und regeln den Ablauf sowie den Widerruf von Anwendungssitzungen. Zero Trust Implementierungen: Um Zero Trust bei Verwendung von SSO und SAML umzusetzen, müssen kontinuierlich kontextabhängige Risikoprüfungen darüber entscheiden, ob der IdP einen SAML-Token ausgibt oder nicht. 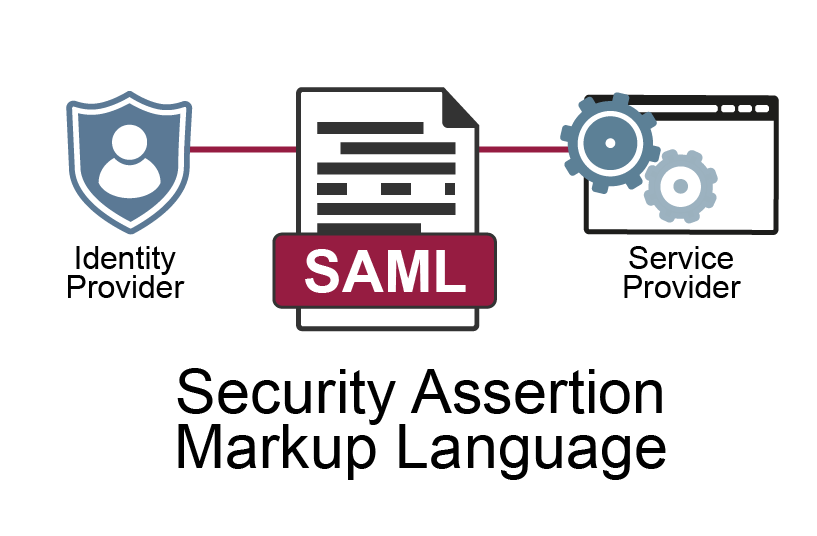 Security Assertion Markup Language: Fragen und AntwortenHäufige Fragen (FAQ)Wofür steht SAML? SAML steht für Security Assertion Markup Language und bezeichnet einen Standard zum Austausch von Authentifizierungs- und Autorisierungsinformationen. Welche Aufgabe hat der Identity Provider? Der Identity Provider prüft die Anmeldung und stellt einen Nachweis für die Anwendung aus. Was ist ein Service Provider? Der Service Provider ist die Anwendung, die den Nachweis prüft und über den Zugriff entscheidet. Was ist eine Assertion? Eine Assertion enthält Aussagen über eine Identität, etwa zur Anmeldung oder zur Gruppenzugehörigkeit. Ist SAML dasselbe wie SSO? SAML ist ein Standard, mit dem Anwendungen Single Sign-On ermöglichen. SSO bezeichnet die gemeinsame Anmeldung über mehrere Anwendungen. Ersetzt SAML die Multifaktor Authentifizierung? SAML übermittelt Anmeldeinformationen. Der Identity Provider kann die Identität zuvor durch Multifaktor Authentifizierung prüfen. Worin unterscheiden sich SAML und OpenID Connect? SAML und OpenID Connect ermöglichen föderierte Anmeldungen. SAML nutzt XML-Nachweise, OpenID Connect verwendet ID-Tokens auf Basis von OAuth 2.0. Wozu dient OAuth 2.0?? OAuth 2.0 regelt den delegierten Zugriff auf Ressourcen. OpenID Connect ergänzt darauf aufbauend die Authentifizierung. Was bedeutet Golden SAML? Bei Golden SAML fälschen Angreifer mit dem privaten Signaturschlüssel eines Identity Providers Anmeldenachweise und umgehen dadurch dessen reguläre Anmeldeprüfung. Beendet eine IdP-Sperre alle Anwendungssitzungen? Anwendungen verwalten eigene Sitzungen. Eine Kontosperre beim Identity Provider beendet diese daher nicht automatisch. Quellenangabe: OASIS (Security Assertion Markup Language V2.0 Technical Overview) NIST (NIST Special Publication 800-63C, Revision 4) OASIS (Profiles for the OASIS Security Assertion Markup Language V2.0) OWASP (SAML Security Cheat Sheet) MITRE (Forge Web Credentials: SAML Tokens) OpenID Foundation (OpenID Connect Core 1.0 incorporating errata set 2) Verwandte Einträge: Identity and Access Management (IAM) Autor: Stand: 26. Oktober 2026 Weitere Informationen zum Begriff “Security Assertion Markup Language“:
„Die Vermessung der Unsicherheit – Der neue Cyber-Risiko-Score" „Abschied vom Passwort – Authentifikation für ein gereiftes Internet" „Smart Authentication, Identification and Digital Signatures as Foundation for the Next Generation of Eco Systems" „Übungsaufgaben und Ergebnisse zum Lehrbuch-Cybersicherheit“ „Bücher im Bereich Cyber Security und IT-Sicherheit zum kostenlosen Download"
„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cybersicherheit)“ „IT-Notfall- Marktplatz IT-Sicherheit“ „IT-Sicherheitstools - Marktplatz IT-Sicherheit“ „Selbstlernangebot - Marktplatz IT-Sicherheit“ „Köpfe der IT-Sicherheit - Marktplatz IT-Sicherheit “ „Vertrauenswürdigkeits-Plattform" Summary Article Name Security Assertion Markup Language DescriptionDie Security Assertion Markup Language ermöglicht anwendungsübergreifende Anmeldungen durch den Austausch von Identitätsnachweisen zwischen vertrauenswürdigen Diensten und unterstützt dadurch Single Sign-On. Author Prof. Norbert Pohlmann Publisher Name Institut für Internet-Sicherheit – if(is) Publisher Logo  |
| |