

Extended Detection and Response (XDR) | |
 | Was ist ein Extended Detection and Response (XDR) System?
Ein XDR ist eine Weiterentwicklung von Endpoint Detection and Response (EDR), bindet aber zusätzlich Server, Netzwerke, Anwendungen und Cloud-Services mit in die Überwachung ein. Die XDR-Lösungen und deren Sensoren analysieren sicherheitsrelevante Informationen in den IT-Systemen autark, um unabhängig zu sein. Zusätzlich werden die wichtigsten sicherheitsrelevanten Ereignisse auch an eine zentrale XDR-Plattform gesendet. An dieser zentralen Stelle werden diese zusammen mit weiteren Informationen von drittem Stellen oder auch anderen Kunden des Herstellers mithilfe Künstlicher Intelligenz zusätzlich auf Angriffe analysiert und passende Reaktionen veranlasst, Schäden zu vermeiden. Die zentrale Analyse hat den Vorteil, dass auf der Basis einer globalen Sichtweise über alle IT-Systeme des Unternehmens mehr und präziser Angriffe erkannt werden können und die Reaktionen über alle IT-Systeme umgesetzt werden können. Abgrenzung EDR zu XDRXDR ist ein erweitertes Cyber-Sicherheitskonzept zur Erkennung und Reaktion auf Angriffe aller IT-Systeme eines Unternehmens hinweg arbeitet. Endpoint Detection and Response (EDR) konzentriert sich nur auf Endgeräte. 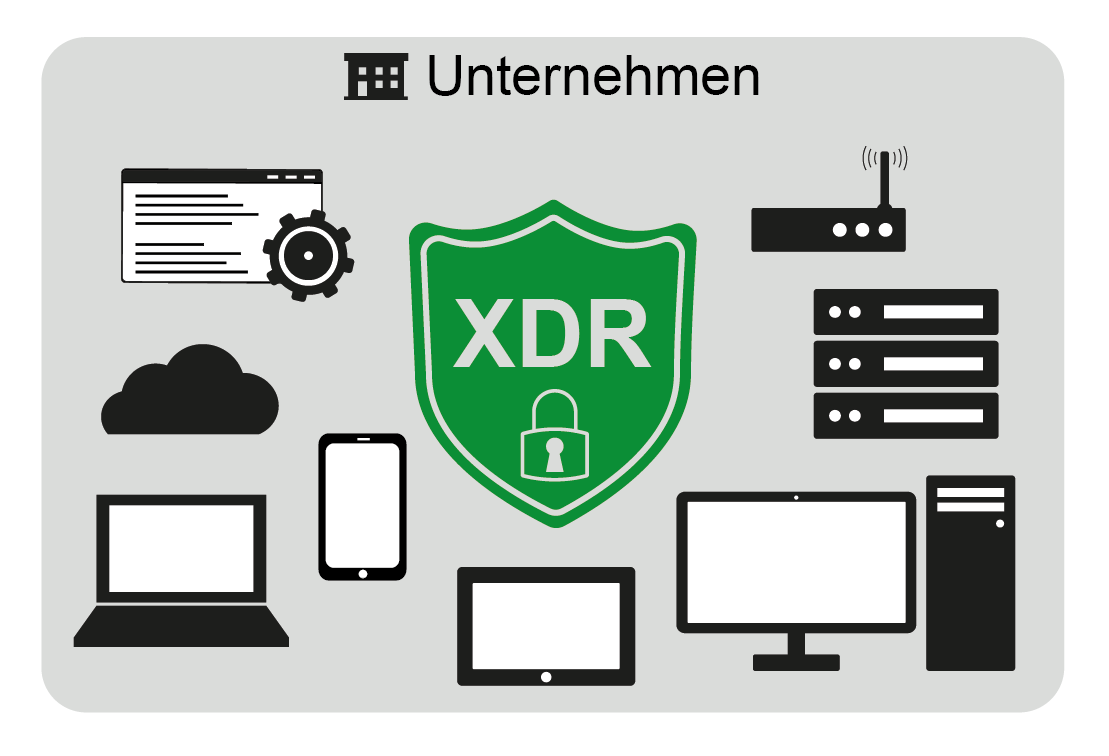 Weitere Informationen zum Begriff “Extended Detection and Response (XDR)”:
„Internet-Frühwarnsysteme: Strukturen und Techniken“ „Messen und Warnen – Internet-Frühwarnsystem zur Vorsorge“ „Ideales Internet-Frühwarnsystem“ „Verfügbarkeit und Notfallplanung mit Hilfe der Visualisierung“ „Internet-Verfügbarkeitssystem – Welche Qualität hat das Internet?“ „Übungsaufgaben und Ergebnisse zum Lehrbuch Cyber-Sicherheit“ „Bücher im Bereich Cyber-Sicherheit und IT-Sicherheit zum kostenlosen Download“
„Internet Early Warning System: The Global View“
„Master-Studiengang Internet-Sicherheit (IT-Sicherheit, Cyber-Sicherheit)“ „Marktplatz IT-Sicherheit: IT-Notfall“ „Marktplatz IT-Sicherheit: IT-Sicherheitstools“ „Marktplatz IT-Sicherheit: Selbstlernangebot“ „Marktplatz IT-Sicherheit: Köpfe der IT-Sicherheit“ „Vertrauenswürdigkeits-Plattform“ Zurück zur Übersicht Summary Article Name Extended Detection and Response (XDR) DescriptionExtended Detection and Response (XDR) ist ein erweitertes Cyber-Sicherheitskonzept zur Erkennung und Reaktion auf Angriffe aller IT-Systeme eines Unternehmens hinweg arbeitet. Endpoint Detection and Response (EDR) konzentriert sich nur auf Endgeräte. Author Prof. Norbert Pohlmann Publisher Name Institut für Internet-Sicherheit – if(is) Publisher Logo  |
| |