Was ist Cyber-Resilience oder Cyber-Widerstandsfähigkeit?
Cyber-Resilience, Cyber-Widerstandsfähigkeit oder Cyber-Anpassungsfähigkeit ist eine ganzheitliche Strategie zur Stärkung der Widerstandskraft der IT-Systeme und IT-Infrastruktur einer Organisation gegenüber Cyber-Angriffen.
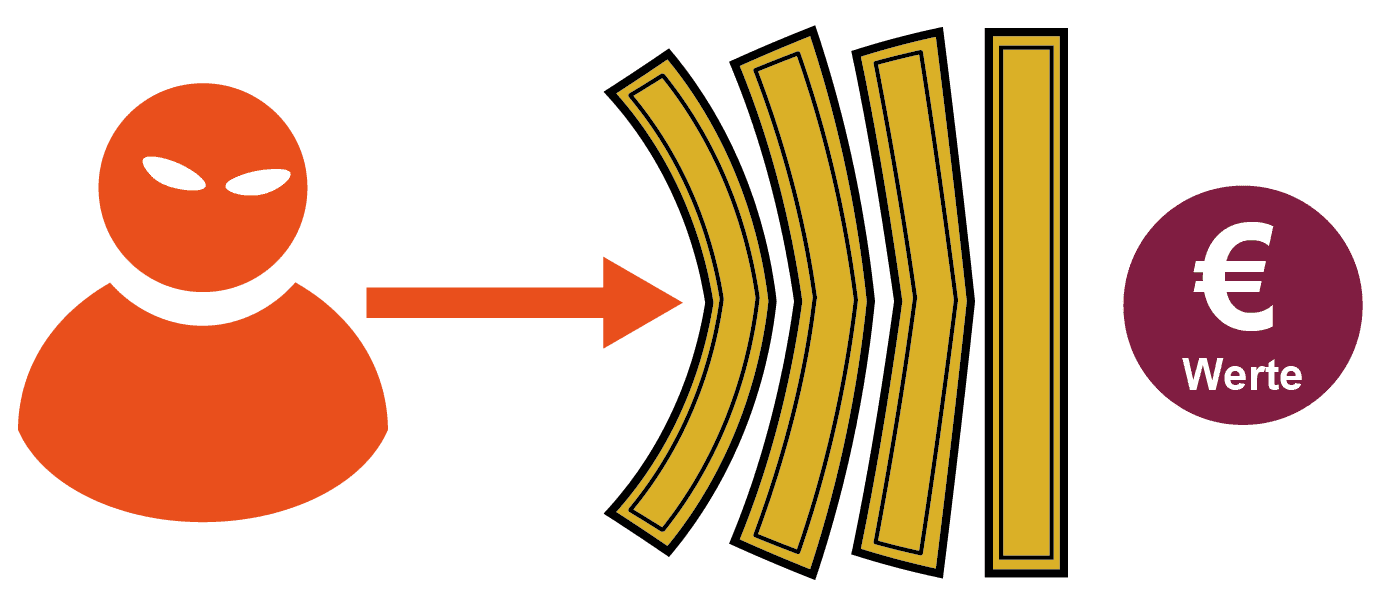
Cyber-Resilience soll Cyber-Angriffe auf die IT verhindern sowie den sicheren Weiterbetrieb der Geschäftsprozesse und die schnelle Wiederaufnahme des Betriebs der IT-Systeme und IT-Infrastruktur bei einem Ausfall sicherstellen. Je höher die zu schützenden Werte einer Organisation und damit das Risiko eines finanziellen Schadens sind, desto höher muss die Cyber-Resilience sein.
Ziel ist es, eine hohe Robustheit der IT-Systeme und IT-Infrastruktur eines Unternehmens oder einer Organisation gegenüber den verschiedenen Bedrohungen zu schaffen und dadurch Risiken für Betriebsausfälle zu minimieren. Letztendlich soll das Unternehmen oder die Organisation dadurch seinen Fortbestand sichern.
Der Weg von – Cyber-Security zu Cyber-Resilience – Cyber-Sicherheit zu Cyber-Widerstandsfähigkeit
Sofern eine Organisation bereits über eine gute IT-Sicherheit verfügt, ist die Weiterentwicklung hin zu einer cyber-resilienten Organisation in der Regel gut zu bewältigen.
Umsetzung der Cyber-Widerstandsfähigkeit
Bei der Umsetzung der Cyber-Widerstandsfähigkeit sollten acht Punkte beachtet werden:
Verantwortung auf höchster Ebene: Zunächst sollte die Geschäftsführung die Cyber-Resilience einer Organisation verantwortet, vorantreiben und überprüfen.
Interdisziplinäres Management: Darüber hinaus sollte das Management von Cyber-Risiken ein interdisziplinäres Team zusammenstellen, um möglichst alle Aspekte zu betrachten.
Controlling des Risikos: Außerdem sollte das Cyber-Risiko-Portfolio regelmäßig überprüft und gegebenenfalls angepasst werden.
Bedrohungsgetriebenes Vorgehen: Die Cyber-Resilience sollte bedrohungsgetrieben sein sowie von einem durchgehend bestehenden und sich verändernden Risikopotenzial ausgehen.
Realistisches Krisenmanagement: Das Cyber-Krisenmanagement einer Organisation muss anhand realistischer Szenarien regelmäßig trainiert werden.
Vorbereitung in der Organisation: Ebenso sind Cyber-Krisenreaktionsprozesse mit allen Organisationsbereichen abzustimmen und zu optimieren.
Aktualität der vorhandenen Bedrohungen: Die Bedrohungslandschaft muss regelmäßig analysiert werden, um eine realistische Einschätzung der eigenen Bedrohungssituation gewinnen zu können. Siehe auch: Cyber-Sicherheits-Frühwarn- und Lagebildsystem
Austausch mit anderen Stakeholdern: Schließlich sollte die eigene Cyber-Widerstandsfähigkeit durch den Austausch über aktuelle Bedrohungen mit anderen Stakeholdern gestärkt werden.
Welche Relevanz hat die Cyber-Resilienz?
Die Angriffsmethoden der Angreifer werden immer ausgefeilter, weil die Angreifer in kriminelle Ökosysteme organisiert sind. Diese Ökosysteme werden sehr professionell betrieben und sind sehr erfolgreich, das heißt erwirtschaften sehr hohe Gewinne. Diese Gewinne werden in ausgefeilte sowie automatisierte Angriffstools re-investiert. Damit steigt zum einen die Wahrscheinlichkeit, bei jedem Angriff diesen erfolgreich durchführen zu können und zu anderen erweitert sich durch den Einsatz umfänglich automatisierter Tools das Angriffspotenzial, da auch kleinere Unternehmen zunehmend effektiver angegriffen.
Dadurch wird die Cyber-Sicherheitslage im Cyberraum jedes Jahr dramatischer, das bedeutet, dass das Risiko eines Schadensfalls für alle Unternehmen und Organisationen steigt.
Aus diesem Grund hat die Widerstandsfähigkeit und Anpassungsfähigkeit gegen konkrete Angriffe und Fähigkeiten der kriminellen Organisationen, im Ernstfall schnell und souverän zu reagieren und sich vor allem nach einem Angriff schnell wieder zu erholen, ist für Unternehmen eine sehr hohe Relevanz.
Weitere Informationen zum Begriff “Cyber-Resilience”:
Cyber-Resilience oder Cyber-Widerstandsfähigkeit ist eine ganzheitliche Strategie zur Stärkung der Widerstandskraft der IT-Systeme und IT-Infrastruktur einer Organisation gegenüber Cyber-Angriffen. Cyber-Resilience beinhaltet unter anderem die Konzepte der Cyber-Sicherheit und des Business Continuity Management (BCM).
Author
Prof. Norbert Pohlmann
Publisher Name
Institut für Internet-Sicherheit – if(is)
Publisher Logo
Cyber-Resilience Prof. Dr. Norbert Pohlmann - Cyber-Sicherheitsexperten